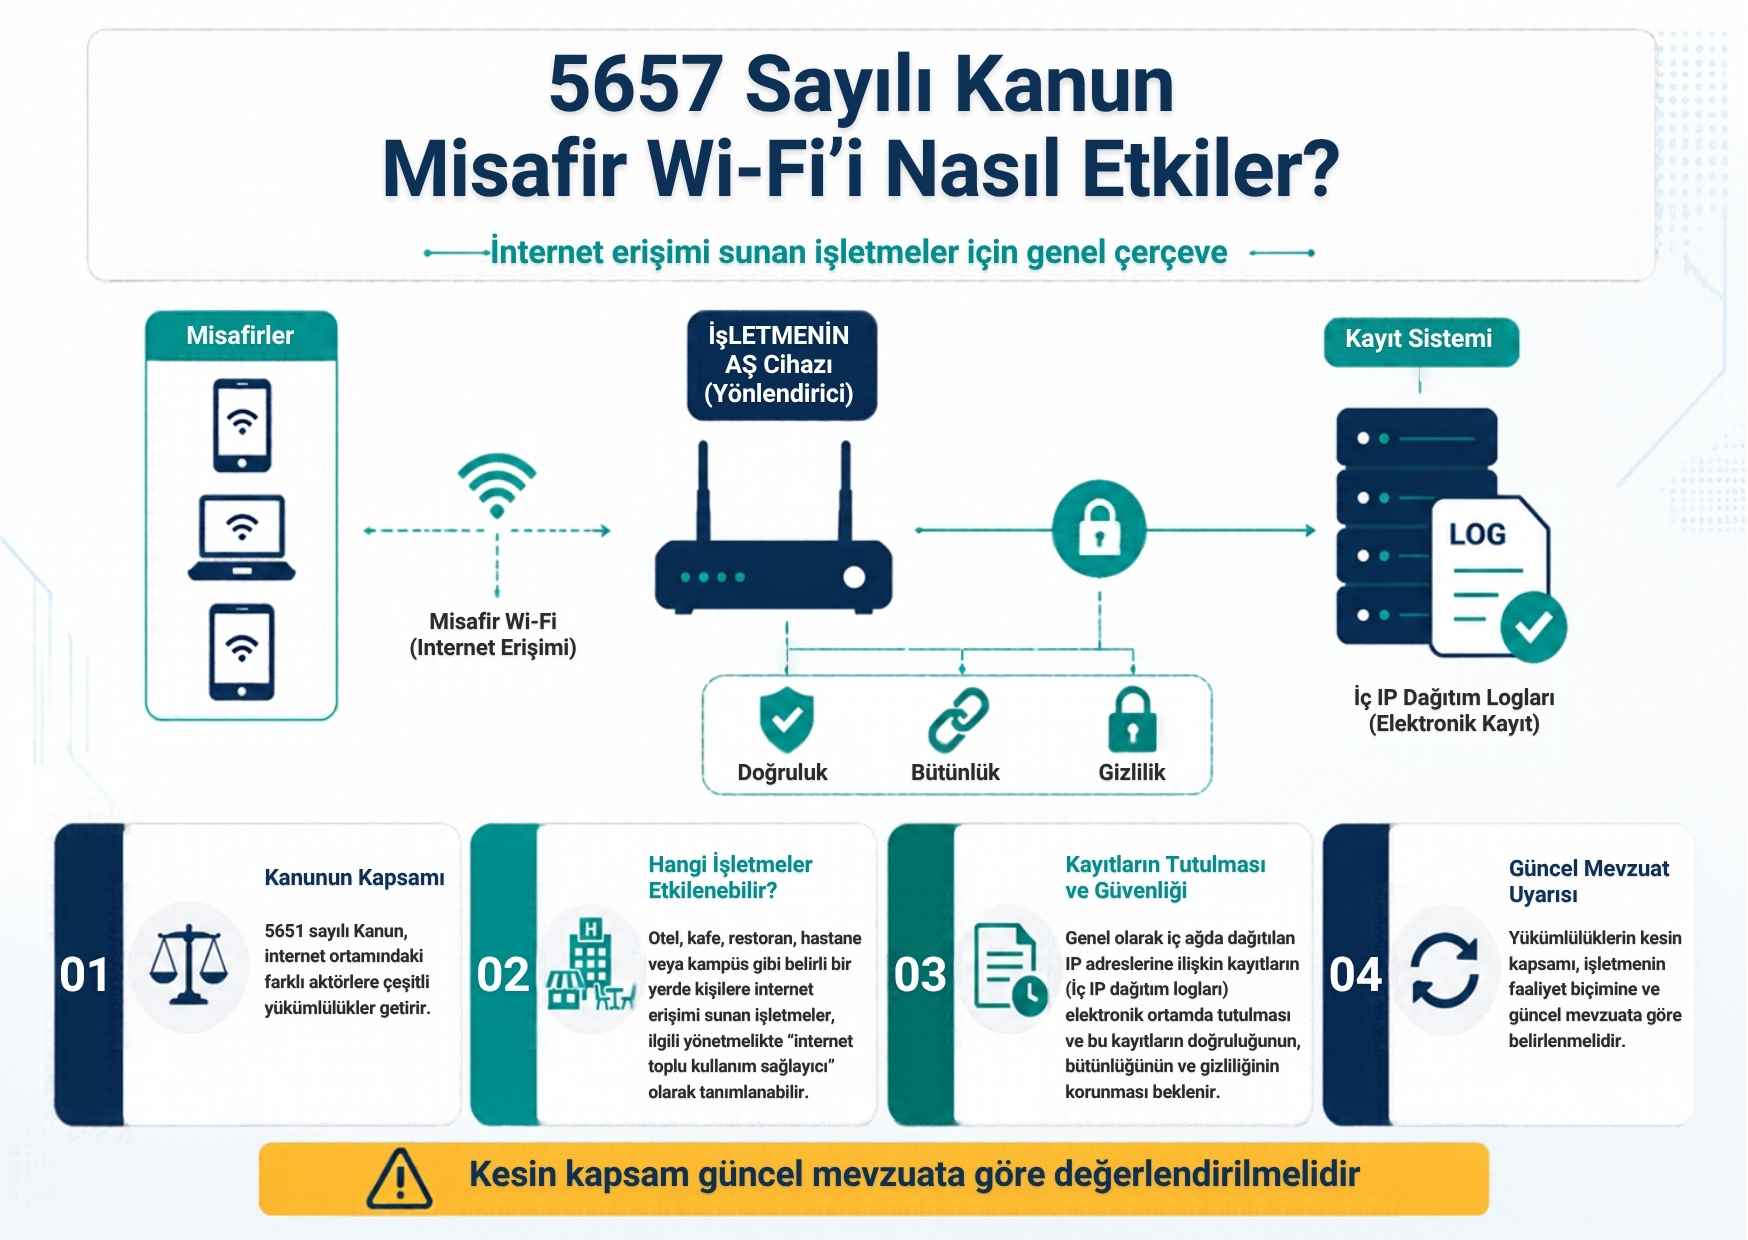
Türkisches Gesetz Nr. 5651 und Gäste-WLAN: Leitfaden für Betriebe
Wichtiger Hinweis: Dieser Beitrag dient nur der allgemeinen Information und stellt keine Rechtsberatung dar. Die Pflichten Ihres Betriebs sollten je nach Tätigkeit und aktueller Gesetzeslage mit einem Rechtsexperten geprüft werden.
Kurz erklärt: Wie betrifft das Gesetz Nr. 5651 das Gäste-WLAN?
Das türkische Gesetz Nr. 5651, das „Gesetz zur Regelung von Veröffentlichungen im Internet und zur Bekämpfung von Straftaten, die durch solche Veröffentlichungen begangen werden", legt verschiedenen Akteuren im Internet Pflichten auf. Betriebe wie Hotels, Cafés, Restaurants, Krankenhäuser oder Hochschulen, die Personen an einem bestimmten Ort Internetzugang bieten, können in der zugehörigen Verordnung als „Anbieter öffentlicher Internetnutzung" (toplu kullanım sağlayıcı) gelten. Von ihnen wird im Allgemeinen erwartet, dass sie die im internen Netz vergebenen IP-Adressen elektronisch protokollieren (interne IP-Zuweisungsprotokolle) und die Richtigkeit, Integrität und Vertraulichkeit dieser Daten sicherstellen. Der genaue Umfang der Pflichten richtet sich nach der Tätigkeit des Betriebs und der aktuellen Rechtslage.
Was ist das Gesetz Nr. 5651?
Das Gesetz Nr. 5651 trat 2007 in Kraft und wurde seitdem mehrfach geändert. Es definiert die Verantwortlichkeiten von Internetakteuren wie Inhalteanbietern, Hosting-Anbietern, Zugangsanbietern und Anbietern öffentlicher Internetnutzung. Ziel ist die Bekämpfung von Straftaten im Internet und die Möglichkeit, dass befugte Stellen bei Bedarf feststellen können, welchem Nutzer ein bestimmter Datenverkehr zuzuordnen ist.
Die Einzelheiten der Anwendung regeln Verordnungen. Für Betriebe mit Gäste-WLAN ist die Verordnung über Anbieter öffentlicher Internetnutzung die wichtigste untergesetzliche Regelung. Sie legt fest, wer als solcher Anbieter gilt, welche Daten zu protokollieren sind und welche zusätzlichen Bedingungen für gewerbliche Anbieter gelten.
Wer ist Anbieter öffentlicher Internetnutzung?
Die Verordnung definiert einen solchen Anbieter allgemein als natürliche oder juristische Person, die Menschen an einem bestimmten Ort für eine bestimmte Zeit die Nutzung des Internets ermöglicht. In der Praxis kann diese Definition viele Betriebe umfassen:
- Hotels, Pensionen, Apartmenthotels und Feriendörfer
- Cafés, Restaurants, Bars und Konditoreien
- Einkaufszentren und Geschäfte
- Krankenhäuser, Kliniken und Gesundheitseinrichtungen
- Schulen, Universitäten und Wohnheime
- Flughäfen, Terminals und Messegelände
- Fitnessstudios, Friseursalons und Betriebe mit Wartebereich
- Unternehmen, die Gästen oder Besuchern ein Netz anbieten
Für gewerbliche Anbieter (etwa Internetcafés) sieht die Verordnung zusätzliche Pflichten vor, zum Beispiel eine Genehmigung und den Einsatz zugelassener Filtersoftware. Ein Hotel oder Restaurant, das Gästen im Rahmen seiner Haupttätigkeit Internet bietet, kann anders bewertet werden als ein Betrieb, der Internetzugang direkt als gewerbliche Leistung verkauft. Da diese Unterscheidung rechtlich relevant ist, sollte jeder Betrieb seine Situation fachlich klären lassen.
Welche Daten sollten protokolliert werden?
Im Mittelpunkt der Verordnung steht der Begriff der „internen IP-Zuweisungsprotokolle". Diese umfassen im Allgemeinen:
- Die dem Nutzer im internen Netz zugewiesene IP-Adresse
- Datum und Uhrzeit von Beginn und Ende der Nutzung dieser IP-Adresse
- Die MAC-Adresse des Geräts, das die IP-Adresse genutzt hat
In Netzen mit Hotspot-Anmeldung kann zusätzlich wichtig sein, mit welcher Nutzersitzung eine IP-Adresse verknüpft war (etwa Zimmernummer, Telefonnummer oder Voucher-Code), denn eine MAC-Adresse allein zeigt nicht immer, wem ein Gerät gehört.
NAT und gemeinsam genutzte IP-Adressen
In Gästenetzen gehen Hunderte Geräte meist über eine einzige öffentliche IP-Adresse ins Internet. Das nennt man NAT (Network Address Translation). Bei einer Untersuchung kann es nötig sein festzustellen, zu welchem internen Gerät eine von außen gesehene öffentliche IP-Adresse samt Zeitpunkt gehört. Damit diese Zuordnung zuverlässig gelingt, ist wichtig, dass:
- die Uhren von Routern und Protokollsystemen per NTP genau synchronisiert sind,
- interne IP-Zuweisungen und Sitzungszeiten vollständig erfasst werden,
- bei Bedarf auch Port- und Sitzungsdaten (NAT) berücksichtigt werden.
Geräte, deren Uhren nur wenige Minuten abweichen, können zu einer falschen Ereigniszeitachse führen.
Integrität und Aufbewahrung der Daten
Protokolle zu führen reicht nicht; es muss auch nachweisbar sein, dass sie nicht verändert wurden. Die Verordnung verlangt, Richtigkeit, Integrität und Vertraulichkeit sicherzustellen. In der Praxis werden dafür folgende Methoden genutzt:
- Zeitstempel: Werden Protokolldateien regelmäßig über einen zugelassenen Anbieter elektronischer Zertifikate mit einem Zeitstempel signiert, lässt sich zeigen, dass der Datensatz zu diesem Zeitpunkt existierte und seitdem unverändert ist.
- Hashwert: Ein kryptografischer Hash der Protokolldatei, getrennt gespeichert, macht Änderungen erkennbar.
- Zugriffsbeschränkung: Zugriff nur für befugte Personen und Protokollierung auch dieser Zugriffe.
- Datensicherung: Sichere Backups, damit Daten bei Hardwaredefekten oder Cyberangriffen nicht verloren gehen.
Für die Aufbewahrungsfrist sind die aktuell geltenden Bestimmungen der Verordnung maßgeblich. Da sich die gesetzlichen Fristen für Zugriffsprotokolle im Laufe der Zeit ändern können und in der Branche häufig ein Zeitraum von ein bis zwei Jahren genannt wird, sollte jeder Betrieb seine Pflicht anhand des aktuellen Textes und mit rechtlicher Beratung bestätigen.
Gesetz Nr. 5651 und KVKK: die richtige Balance
Zugriffsprotokolle und Hotspot-Anmeldedaten (Name, Telefonnummer, Zimmernummer, MAC-Adresse) können personenbezogene Daten sein. Die Protokollierung nach dem Gesetz Nr. 5651 sollte daher zusammen mit dem türkischen Datenschutzgesetz Nr. 6698 (KVKK) betrachtet werden:
- Informationspflicht: Im Captive Portal sollte klar erläutert werden, welche Daten zu welchem Zweck und auf welcher Rechtsgrundlage verarbeitet werden und welche Rechte die Gäste haben.
- Verhältnismäßigkeit: Nur zweckgebundene und notwendige Daten erheben. Daten, die gesetzlich nicht erforderlich sind, „einfach so" zu sammeln, birgt Risiken.
- Zwecktrennung: Für gesetzliche Pflichten gespeicherte Daten von Marketingdaten trennen. Für Marketingkommunikation gegebenenfalls eine gesonderte ausdrückliche Einwilligung einholen.
- Aufbewahrung und Löschung: Für jede Datenart eine Frist festlegen und abgelaufene Daten gemäß der Lösch- und Vernichtungsrichtlinie vernichten.
- Datensicherheit: Die administrativen und technischen Maßnahmen des KVKK (Zugriffsrechte, Verschlüsselung, Protokollierung, Backup) umsetzen.
- Auftragsverarbeitung: Bei einem cloudbasierten Hotspot-Dienst den Vertrag zur Auftragsverarbeitung und mögliche Auslandsübermittlungen gesondert prüfen.
Gewährleistet Hotspot-Software die Einhaltung des Gesetzes Nr. 5651?
Das ist die häufigste Frage von Betrieben, und sie muss sorgfältig beantwortet werden: Die Installation einer Hotspot-Software allein garantiert keine Konformität mit dem Gesetz Nr. 5651 oder dem KVKK. Hotspot-Software vereinfacht technische Prozesse wie Nutzerauthentifizierung, Sitzungsverfolgung, IP-Nutzer-Zuordnung und Protokollerzeugung erheblich. Konformität hängt aber davon ab, dass folgende Elemente gemeinsam richtig umgesetzt werden:
- Korrektes Design des Gästenetzes (VLAN, NAT, Zeitsynchronisation)
- Vollständige, integritätsgeschützte und sichere Speicherung der Protokolle
- Eine festgelegte Aufbewahrungs- und Löschrichtlinie
- Beschränkte Zugriffsrechte auf die Protokolle
- Die Fähigkeit, Daten auf Anfrage schnell und korrekt an befugte Stellen zu übergeben
- Umsetzung der KVKK-Prozesse (Information, Einwilligung, Datensicherheit)
- Information der Mitarbeiter über diese Abläufe
Praxisbeispiele nach Branche
Hotels und Feriendörfer
Da Hotels Gäste beim Check-in ohnehin registrieren, ist die Anmeldung mit Zimmernummer und Nachname sowohl für das Gästeerlebnis als auch für die IP-Nutzer-Zuordnung eine starke Methode. Das Beenden des Zugangs nach dem Check-out hält die Protokolle mit dem Aufenthaltszeitraum konsistent. In Anlagen mit mehreren Gebäuden ist es besonders wichtig, dass alle Gateways dieselbe Zeitquelle nutzen.
Cafés und Restaurants
In Betrieben mit vielen kurzzeitigen Besuchern sind SMS-Verifizierung oder am Tisch ausgegebene, zeitlich begrenzte Voucher-Codes üblich. Unnötige Angaben sollten nicht abgefragt und Sitzungsdauern an die Besuchsdauer angepasst werden.
Krankenhäuser und Kliniken
Patienten-, Begleiter- und Besuchernetze müssen strikt von Medizingeräten und Krankenhausinformationssystemen getrennt werden. Dass über das Portal keine Gesundheitsdaten erhoben werden, ist nach dem KVKK besonders wichtig.
Schulen, Wohnheime und Hochschulen
Getrennte Netze für Studierende und Personal, Anmeldung mit Identitätsdaten und zeitbasierte Zugangsrichtlinien sind hier verbreitet. Da hohe Nutzerzahlen das Protokollvolumen steigern, sollte die Speicherkapazität vorab geplant werden.
Unternehmen
Bevorzugt werden die Trennung von Gäste- und Firmennetz, zeitlich begrenzte Zugangscodes für Besucher und mit der Besucherregistrierung verknüpfte Sitzungen.
Umsetzungs-Checkliste für Betriebe
- Klären Sie mit einem Rechtsexperten, ob Ihr Betrieb als Anbieter öffentlicher Internetnutzung gilt und ob er gewerblich handelt.
- Trennen Sie das Gästenetz per VLAN von Personal und kritischen Systemen.
- Aktivieren Sie NTP-Zeitsynchronisation auf allen Netzwerkgeräten und dem Protokollserver.
- Nutzen Sie statt eines gemeinsamen Passworts eine Hotspot-Anmeldung, die den Nutzer identifiziert.
- Lassen Sie sich schriftlich bestätigen, welche Felder die internen IP-Zuweisungsprotokolle enthalten und wo sie gespeichert werden.
- Prüfen Sie die Methode zum Integritätsschutz (Zeitstempel, Hash).
- Legen Sie die Aufbewahrungsfrist nach aktueller Rechtslage fest und definieren Sie den Löschprozess.
- Veröffentlichen Sie den KVKK-Datenschutzhinweis im Captive Portal.
- Bestimmen Sie, wer auf die Protokolle zugreifen darf, und protokollieren Sie diese Zugriffe.
- Legen Sie das Verfahren und die verantwortliche Person für behördliche Anfragen fest.
Häufig gestellte Fragen
Fällt auch ein Café mit kostenlosem WLAN unter das Gesetz Nr. 5651?
Ob Internet kostenlos oder gegen Entgelt angeboten wird, entscheidet allein nicht darüber, ob ein Betrieb als Anbieter öffentlicher Internetnutzung gilt. Entscheidend ist, dass Personen an einem bestimmten Ort Internetzugang erhalten. Für eine verbindliche Bewertung sind die aktuelle Rechtslage und rechtliche Beratung maßgeblich.
Reichen die Protokolle des Modems aus?
Heim- und Kleinbüro-Modems speichern meist nur begrenzte, kurzfristige Protokolle, die beim Neustart gelöscht werden können. Nutzerbezogene, integritätsgeschützte und für die vorgeschriebene Dauer gespeicherte Daten erfordern eine professionelle Lösung.
Wer darf die Protokolle anfordern?
Daten sollten nur auf ordnungsgemäße Anfrage gesetzlich befugter Justiz- und Verwaltungsbehörden herausgegeben werden. Unbefugten Personen oder außerhalb eines offiziellen Verfahrens dürfen keine Informationen gegeben werden.
Reicht die Speicherung der MAC-Adresse?
Eine MAC-Adresse identifiziert ein Gerät, zeigt aber nicht immer, wem es gehört. Moderne Geräte nutzen zudem aus Datenschutzgründen zufällige MAC-Adressen. Eine Nutzer-Sitzungs-Zuordnung per Hotspot-Anmeldung ist daher zuverlässiger.
Ich habe mehrere Filialen; muss ich für jede getrennte Protokolle führen?
Die Zugriffsprotokolle jedes Standorts sollten so geführt werden, dass eindeutig erkennbar ist, zu welchem Standort sie gehören. Bei einem zentral verwalteten Hotspot-System lassen sich die Daten in einem Panel bündeln; bei Berichten und Exporten müssen Standort, Gateway und Zeitangaben jedoch trennbar bleiben. So können bei einer Anfrage die Daten der betreffenden Filiale schnell und korrekt bereitgestellt werden.
Welche Daten sollte ich nach dem KVKK von Gästen abfragen?
Nur die Daten, die für die gewählte Anmeldemethode und die gesetzlichen Pflichten nötig sind. Für zusätzliche Angaben (etwa eine E-Mail-Adresse für Marketing) einen gesonderten Hinweis und gegebenenfalls einen Einwilligungsprozess vorsehen.
Nächster Schritt mit Richspot
Richspot Hotspot ist eine in der Türkei entwickelte Hotspot-Plattform, die darauf ausgelegt ist, die Protokollierung im Rahmen des Gesetzes Nr. 5651 automatisch durchzuführen und Nutzerauthentifizierung sowie IP-Sitzungs-Zuordnung über ein zentrales Panel zu verwalten. Da die Pflichten jedes Betriebs unterschiedlich sind, lassen Sie sich vom Produktteam schriftlich bestätigen, welche Protokollfelder Richspot erzeugt, wie die Integrität gesichert wird, wie die Speicherarchitektur aussieht und welche Exportoptionen es gibt. Für Ihre rechtlichen Pflichten sind die aktuelle Rechtslage und fachkundige Rechtsberatung maßgeblich.
Rechtsquellen: Verordnung über Anbieter öffentlicher Internetnutzung (mevzuat.gov.tr) • Konsolidierter Text des Gesetzes Nr. 5651 • KVKK-Leitfaden zur Datensicherheit (kvkk.gov.tr)
