5651 Sayılı Kanun ve Misafir Wi-Fi: İşletmeler İçin Rehber
Önemli not: Bu yazı genel bilgilendirme amaçlıdır ve hukuki danışmanlık niteliği taşımaz. İşletmenizin yükümlülükleri faaliyet türüne ve güncel mevzuata göre bir hukuk uzmanıyla birlikte değerlendirilmelidir.
Kısaca: 5651 sayılı Kanun misafir Wi-Fi'ı nasıl etkiler?
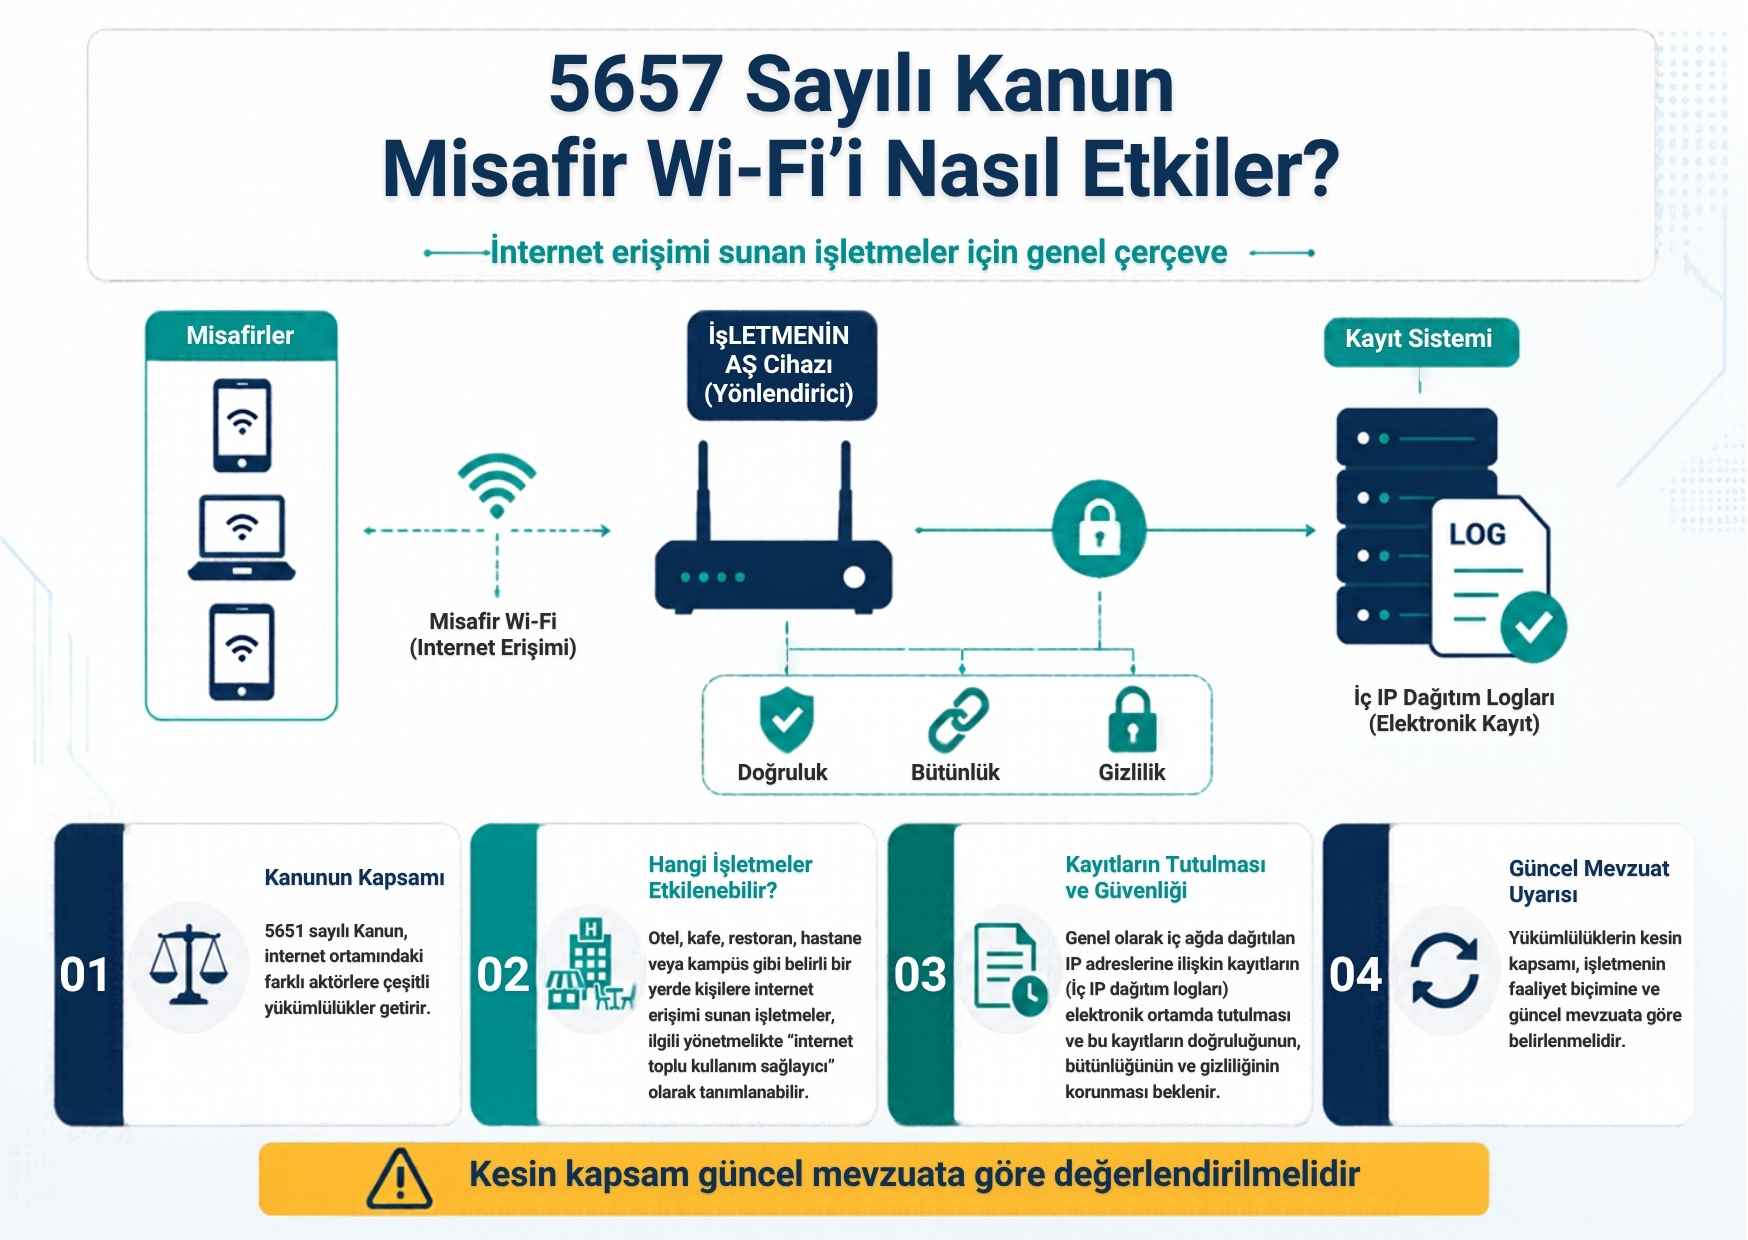
5651 sayılı "İnternet Ortamında Yapılan Yayınların Düzenlenmesi ve Bu Yayınlar Yoluyla İşlenen Suçlarla Mücadele Edilmesi Hakkında Kanun", internet ortamındaki farklı aktörlere çeşitli yükümlülükler getirir. Otel, kafe, restoran, hastane veya kampüs gibi belirli bir yerde kişilere internet erişimi sunan işletmeler, ilgili yönetmelikte "internet toplu kullanım sağlayıcı" olarak tanımlanabilir. Bu kapsamda genel olarak iç ağda dağıtılan IP adreslerine ilişkin kayıtların (iç IP dağıtım logları) elektronik ortamda tutulması ve bu kayıtların doğruluğunun, bütünlüğünün ve gizliliğinin korunması beklenir. Yükümlülüklerin kesin kapsamı, işletmenin faaliyet biçimine ve güncel mevzuata göre belirlenmelidir.
5651 sayılı Kanun nedir?
5651 sayılı Kanun 2007 yılında yürürlüğe girmiştir ve sonraki yıllarda çeşitli değişikliklere uğramıştır. Kanun; içerik sağlayıcı, yer sağlayıcı, erişim sağlayıcı ve toplu kullanım sağlayıcı gibi internet aktörlerinin sorumluluklarını tanımlar. Amaç, internet üzerinden işlenen suçlarla mücadele edilmesi ve gerektiğinde yetkili makamlar tarafından bir internet trafiğinin hangi kullanıcıya ait olduğunun tespit edilebilmesidir.
Kanunun uygulanmasına ilişkin ayrıntılar yönetmeliklerle düzenlenir. Misafir Wi-Fi sunan işletmeler açısından en önemli ikincil düzenleme İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik'tir. Yönetmelik, toplu kullanım sağlayıcıların kim olduğunu, hangi kayıtları tutmaları gerektiğini ve ticari amaçla hizmet verenler için ek şartları belirler.
Toplu kullanım sağlayıcı kimdir?
Yönetmelik, internet toplu kullanım sağlayıcıyı genel olarak kişilere belirli bir yerde ve belirli bir süre internet ortamı kullanım olanağı sağlayan gerçek veya tüzel kişi olarak tanımlar. Uygulamada bu tanım geniş bir işletme grubunu kapsayabilir:
- Oteller, pansiyonlar, apart oteller ve tatil köyleri
- Kafe, restoran, bar ve pastaneler
- Alışveriş merkezleri ve mağazalar
- Hastaneler, klinikler ve sağlık kuruluşları
- Okullar, üniversiteler ve yurtlar
- Havalimanı, terminal ve fuar alanları
- Spor salonları, kuaförler ve bekleme salonu bulunan işletmeler
- Misafirlerine veya ziyaretçilerine ağ sunan kurumsal şirketler
Yönetmelik ayrıca ticari amaçla toplu kullanım sağlayıcılar (örneğin internet kafeler) için izin belgesi alınması, onaylı filtreleme yazılımı kullanılması gibi ek yükümlülükler öngörür. Bir otelin veya restoranın misafirlerine ana faaliyetine bağlı olarak internet sunması ile internet hizmetini doğrudan ticari faaliyet olarak satması farklı değerlendirmelere konu olabilir. Bu ayrım hukuki açıdan önemli olduğundan işletmenin kendi durumu uzman görüşüyle netleştirilmelidir.
Hangi kayıtlar tutulmalıdır?
Yönetmelikte "iç IP dağıtım logları" kavramı öne çıkar. Bu kayıtlar genel olarak şu bilgileri kapsar:
- İç ağda kullanıcıya atanan IP adresi
- IP adresinin kullanıma başlanma ve bitiş tarih-saat bilgisi
- IP adresini kullanan cihazın MAC adresi
Uygulamada bu bilgilere ek olarak, hotspot doğrulaması yapılan yapılarda IP adresinin hangi kullanıcı oturumuyla eşleştiği (örneğin oda numarası, telefon numarası veya voucher kodu) de teknik incelemelerde önem taşıyabilir. Çünkü yalnızca MAC adresi, cihazın kime ait olduğunu her zaman göstermez.
NAT ve paylaşımlı IP meselesi
Misafir ağlarında yüzlerce cihaz, internete genellikle tek bir genel (public) IP adresi üzerinden çıkar. Bu yapıya NAT (Network Address Translation) denir. Bir olay incelemesinde dış dünyada görülen genel IP adresinin ve zaman bilgisinin, iç ağdaki hangi cihaza ait olduğunu bulmak gerekebilir. Bu eşleştirmenin sağlıklı yapılabilmesi için:
- Router ve log sistemlerinin saatlerinin NTP ile doğru senkronize edilmesi,
- İç IP atamalarının ve oturum zamanlarının eksiksiz tutulması,
- Gerekli görülen durumlarda port ve oturum (NAT) bilgilerinin de değerlendirilmesi
önem taşır. Saatleri birkaç dakika bile farklı olan cihazlar, olay zaman çizelgesinin yanlış kurulmasına yol açabilir.
Kayıtların bütünlüğü ve saklanması
Kayıtların yalnızca tutulması yetmez; değiştirilmediklerinin ispatlanabilmesi de gerekir. Yönetmelik, kayıtların doğruluğunun, bütünlüğünün ve gizliliğinin sağlanmasını öngörür. Uygulamada bu amaçla şu yöntemler kullanılır:
- Zaman damgası: Log dosyalarının belirli aralıklarla yetkili bir elektronik sertifika hizmet sağlayıcısı üzerinden zaman damgasıyla imzalanması, kaydın o tarihte var olduğunu ve sonradan değiştirilmediğini göstermeye yardımcı olur.
- Hash (özet) değeri: Log dosyasının kriptografik özetinin alınması ve ayrı bir yerde saklanması değişikliklerin tespit edilmesini sağlar.
- Yetki kısıtlaması: Loglara erişimin yalnızca yetkili kişilerle sınırlandırılması ve erişim hareketlerinin de kayıt altına alınması.
- Yedekleme: Kayıtların donanım arızası veya siber saldırı nedeniyle kaybolmaması için güvenli yedeklenmesi.
Saklama süresi konusunda işletmenin tabi olduğu güncel yönetmelik hükümleri esas alınmalıdır. Mevzuatta erişim kayıtları için öngörülen süreler zaman içinde değişikliğe uğrayabildiğinden, sektörde genellikle bir ila iki yıllık aralık konuşulsa da işletmenin kendi yükümlülüğü güncel metin ve hukuki görüşle teyit edilmelidir.
5651 ve KVKK: Dengeyi doğru kurmak
Erişim kayıtları ve hotspot doğrulama bilgileri (ad-soyad, telefon numarası, oda numarası, MAC adresi) kişisel veri niteliği taşıyabilir. Bu nedenle 5651 kapsamındaki kayıt tutma süreçleri, 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) ile birlikte ele alınmalıdır:
- Aydınlatma: Captive portal üzerinde misafirlere hangi verilerin, hangi amaçla, hangi hukuki sebeple işlendiği ve haklarının neler olduğu açık bir aydınlatma metniyle anlatılmalıdır.
- Ölçülülük: Yalnızca amaca uygun ve gerekli veriler toplanmalıdır. Kanuni yükümlülük için gerekli olmayan verilerin "nasılsa toplanıyor" anlayışıyla alınması risk oluşturur.
- Amaç ayrımı: Yasal kayıt amacıyla tutulan veriler ile pazarlama amaçlı veriler birbirinden ayrılmalıdır. Pazarlama iletişimi için gerekiyorsa ayrıca açık rıza alınmalıdır.
- Saklama ve imha: Her veri türü için saklama süresi belirlenmeli, süresi dolan veriler kişisel veri saklama ve imha politikasına göre imha edilmelidir.
- Veri güvenliği: KVKK'nın veri güvenliğine ilişkin idari ve teknik tedbirleri (erişim yetkilendirme, şifreleme, loglama, yedekleme) uygulanmalıdır.
- Veri işleyen ilişkisi: Bulut tabanlı bir hotspot hizmeti kullanılıyorsa, hizmet sağlayıcı ile veri işleme sözleşmesi ve yurt dışı aktarım durumu ayrıca değerlendirilmelidir.
Hotspot yazılımı 5651 uyumluluğu sağlar mı?
Bu, işletmelerin en sık sorduğu sorudur ve cevabı dikkatli verilmelidir: Bir hotspot yazılımının kurulması, tek başına 5651 veya KVKK uyumluluğu garantisi vermez. Hotspot yazılımı; kullanıcı doğrulama, oturum takibi, IP-kullanıcı eşleştirmesi ve log üretimi gibi teknik süreçleri önemli ölçüde kolaylaştırır. Ancak uyumluluk, aşağıdaki unsurların birlikte doğru kurgulanmasına bağlıdır:
- Misafir ağının doğru tasarlanması (VLAN, NAT, zaman senkronizasyonu)
- Log kayıtlarının eksiksiz, bütünlüğü korunmuş ve güvenli biçimde saklanması
- Saklama ve imha politikasının tanımlanması
- Loglara erişim yetkilerinin sınırlandırılması
- Talep hâlinde kayıtların yetkili makamlara hızlı ve doğru şekilde sunulabilmesi
- KVKK süreçlerinin (aydınlatma, açık rıza, veri güvenliği) işletilmesi
- Personelin bu süreçler hakkında bilgilendirilmesi
Sektörlere göre uygulama örnekleri
Oteller ve tatil köyleri
Oteller misafirlerini check-in sırasında zaten kayıt altına aldığı için oda numarası ve soyad ile doğrulama, hem kullanıcı deneyimi hem de IP-kullanıcı eşleştirmesi açısından güçlü bir yöntemdir. Check-out sonrasında erişimin sonlandırılması, kayıtların konaklama dönemiyle tutarlı olmasını sağlar. Çok binalı tesislerde tüm ağ geçitlerinin aynı zaman kaynağına bağlanması özellikle önemlidir.
Kafe ve restoranlar
Kısa süreli ve çok sayıda ziyaretçinin bulunduğu bu işletmelerde SMS doğrulama veya masada verilen süreli voucher kodları sık kullanılır. Kullanıcıdan gereksiz bilgi istenmemeli, oturum süreleri ziyaret süresine uygun tutulmalıdır.
Hastaneler ve klinikler
Hasta, refakatçi ve ziyaretçi ağlarının tıbbi cihaz ve hastane bilgi sistemlerinden kesin biçimde ayrılması gerekir. Sağlık verisi niteliğindeki bilgilerin portal üzerinden toplanmaması, KVKK açısından özel önem taşır.
Okullar, yurtlar ve kampüsler
Öğrenci ve personel ağlarının ayrılması, kimlik bilgisiyle doğrulama ve zaman bazlı erişim politikaları bu alanlarda yaygındır. Kullanıcı sayısının yüksek olması log hacmini artırdığından depolama kapasitesi önceden planlanmalıdır.
Kurumsal şirketler
Misafir ağı ile kurumsal ağın ayrılması, toplantıya gelen ziyaretçiler için süreli erişim kodları ve ziyaretçi kaydı ile ilişkilendirilmiş oturumlar tercih edilir.
İşletmeler için uygulama kontrol listesi
- İşletmenizin toplu kullanım sağlayıcı statüsünü ve ticari amaçlı olup olmadığını hukuk uzmanıyla netleştirin.
- Misafir ağını personel ve kritik sistemlerden VLAN ile ayırın.
- Tüm ağ cihazlarında ve log sunucusunda NTP zaman senkronizasyonunu etkinleştirin.
- Ortak parola yerine kullanıcıyı tanımlayan bir hotspot doğrulama yöntemi kullanın.
- İç IP dağıtım loglarının hangi alanları içerdiğini ve nerede saklandığını yazılı olarak öğrenin.
- Kayıtların bütünlüğünü koruyan yöntemi (zaman damgası, hash) doğrulayın.
- Saklama süresini güncel mevzuata göre belirleyin ve imha sürecini tanımlayın.
- Captive portal üzerinde KVKK aydınlatma metnini yayımlayın.
- Loglara kimlerin erişebileceğini belirleyin ve erişimleri kayıt altına alın.
- Bir resmi talep geldiğinde izlenecek prosedürü ve sorumlu kişiyi belirleyin.
Sık sorulan sorular
Ücretsiz Wi-Fi sunan bir kafe de 5651 kapsamına girer mi?
İnternetin ücretli ya da ücretsiz sunulması, işletmenin toplu kullanım sağlayıcı sayılıp sayılmayacağını tek başına belirlemez. Belirli bir yerde kişilere internet erişimi sağlanması önemlidir. Kesin değerlendirme için güncel mevzuat ve hukuki görüş esas alınmalıdır.
Sadece modem logları yeterli mi?
Ev ve küçük ofis tipi modemler genellikle sınırlı ve kısa süreli log tutar; kayıtlar cihaz yeniden başlatıldığında silinebilir. Kullanıcıyla ilişkilendirilmiş, bütünlüğü korunmuş ve gerekli süre boyunca saklanan kayıtlar için profesyonel bir yapı gerekir.
Logları kim talep edebilir?
Kayıtlar, mevzuatta yetkilendirilmiş adli ve idari makamların usulüne uygun talebi üzerine paylaşılmalıdır. Yetkisiz kişilere veya resmi süreç dışında bilgi verilmemelidir.
MAC adresi kaydı yeterli mi?
MAC adresi cihazı tanımlar, ancak cihazın kime ait olduğunu her zaman göstermez. Ayrıca modern cihazlar gizlilik amacıyla rastgele MAC adresi kullanabilir. Bu nedenle hotspot doğrulamasıyla kullanıcı-oturum eşleştirmesi yapılması daha sağlıklı bir yapı sunar.
Birden fazla şubem var; her şube için ayrı log mu tutmalıyım?
Her lokasyonun erişim kayıtları, o lokasyona ait olduğu açıkça anlaşılacak şekilde tutulmalıdır. Merkezi yönetilen bir hotspot sisteminde kayıtlar tek panelde toplanabilir; ancak raporlama ve dışa aktarma sırasında lokasyon, ağ geçidi ve zaman bilgisi ayrıştırılabilmelidir. Böylece bir talep geldiğinde ilgili şubenin kayıtlarına hızlı ve doğru biçimde ulaşılabilir.
KVKK açısından misafirden hangi bilgileri istemeliyim?
Yalnızca seçilen doğrulama yöntemi ve yasal yükümlülükler için gerekli olan bilgileri isteyin. Ek bilgiler (örneğin pazarlama amaçlı e-posta) için ayrı aydınlatma ve gerekiyorsa açık rıza süreci uygulayın.
Richspot ile sonraki adım
Richspot Hotspot, 5651 sayılı Kanun kapsamında log tutma işlemini otomatik olarak yapacak şekilde tasarlanmış, kullanıcı doğrulama ve IP-oturum eşleştirmesini merkezi panelden yöneten yerli bir hotspot platformudur. Ancak her işletmenin yükümlülüğü farklı olduğundan, Richspot'un ürettiği log alanlarını, kayıt bütünlüğü yöntemini, saklama mimarisini ve dışa aktarma seçeneklerini ürün ekibinden yazılı olarak teyit edin. İşletmenizin hukuki yükümlülükleri için güncel mevzuatı ve uzman hukuk danışmanlığını esas alın.
Mevzuat kaynakları: İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik (mevzuat.gov.tr) • 5651 sayılı Kanun konsolide metni • KVKK Kişisel Veri Güvenliği Rehberi (kvkk.gov.tr)
