WLAN-Sicherheit im Hotel: Umfassender Leitfaden zum Schutz von Gästenetz und Hotelsystemen
Kurz erklärt: Was ist WLAN-Sicherheit im Hotel?
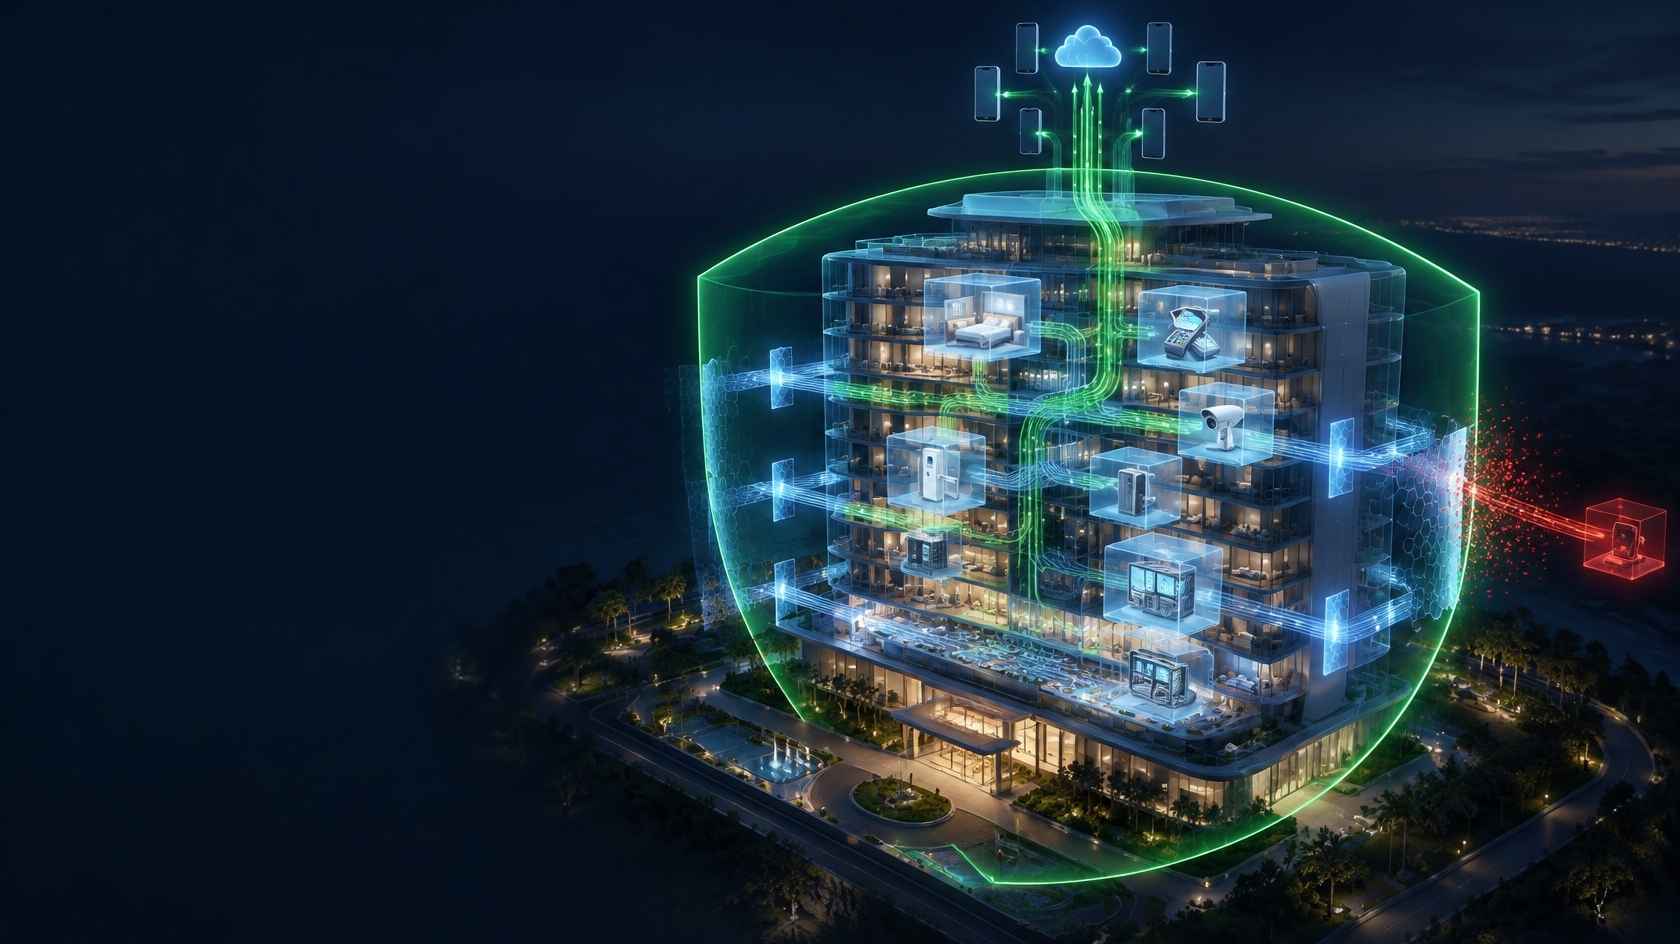
WLAN-Sicherheit im Hotel ist ein ganzheitlicher Ansatz. Er umfasst die Trennung des Gäste-WLANs von kritischen Hotelsystemen wie Reservierung, Buchhaltung, Kassen, Kameras und Gebäudeautomation, den Schutz der Gästegeräte voreinander, die Absicherung der Netzwerkgeräte gegen unbefugten Zugriff sowie das Erkennen möglicher Sicherheitsvorfälle und die schnelle Reaktion darauf. Ein starkes WLAN-Passwort ist nur ein kleiner Teil davon; echter Schutz entsteht durch Netzwerkarchitektur, Zugriffskontrolle, aktuelle Geräte, Überwachung und die richtigen Abläufe.
Warum sind Hotels attraktive Ziele für Angreifer?
Hotels haben ein besonderes Risikoprofil. Täglich verbinden sich Hunderte verschiedene Personen und Geräte mit dem Netz, deren Sicherheitsniveau das Hotel nicht kontrolliert. Zugleich enthalten Hotelsysteme wertvolle Daten wie Identitäts- und Kontaktdaten, Kreditkartentransaktionen und Aufenthaltshistorien. Die Personalfluktuation ist saisonal hoch, das Technikteam meist klein und für vieles gleichzeitig zuständig.
Häufige Risiken in Hotelnetzen sind:
- Laterale Bewegung: Vom Gästenetz aus werden interne Hotelsysteme erreicht.
- Angriffe zwischen Gästen: Ein Gerät im selben Netz scannt andere Gästegeräte oder versucht, deren Verkehr mitzulesen.
- Rogue Access Points (Evil Twin): Gäste werden mit einem Netz getäuscht, das den Namen des Hotels imitiert.
- Standardpasswörter: Unveränderte Werkspasswörter auf Routern, Switches, Access Points und Kamerarekordern.
- Veraltete Software: Firmware mit bekannten, ungepatchten Schwachstellen.
- Verbreitung von Schadsoftware: Malware gelangt von einem infizierten Gäste- oder Personalgerät ins Netz.
- Physischer Zugang: Offene Netzwerkdosen in Lobby oder Fluren, unverschlossene Schränke.
- Social Engineering: Personen geben sich als technischer Support aus, um Informationen oder Zugang vom Personal zu erhalten.
Ein mehrschichtiger Sicherheitsansatz
WLAN-Sicherheit im Hotel lässt sich nicht mit einer einzigen Maßnahme erreichen. Jede Schicht ergänzt die vorherige; wird eine überwunden, begrenzen die anderen den Schaden.
1. Netzwerksegmentierung: die wichtigste Maßnahme
Gästegeräte dürfen nie in derselben Vertrauenszone wie Hotelsysteme liegen. Dazu wird das Netz mit VLANs in logische Segmente aufgeteilt:
- Gästenetz
- Personalnetz
- Hotelverwaltungssystem und Server
- Kassen- und Zahlungssysteme
- Kamera- und Sicherheitssysteme
- Gebäudeautomation, Türschlösser und IoT-Geräte
- Verwaltungsnetz für Netzwerkgeräte
Zwischen allen VLANs gelten Firewall-Regeln. Das Gästenetz darf nur ins Internet und in kein anderes Netz. Das Personalnetz erreicht nur die für die Arbeit nötigen Server, das Kassennetz bleibt mit den wenigen von der Zahlungsinfrastruktur benötigten Verbindungen isoliert. Es gilt das Prinzip „standardmäßig blockieren, nur Nötiges öffnen".
2. Client-Isolation
Im Gästenetz sollten Geräte am selben Access Point oder im selben VLAN nicht direkt miteinander kommunizieren können. Diese Funktion (Client Isolation / AP Isolation) verhindert, dass ein Gast andere Gästegeräte scannt, auf Freigaben zugreift oder Netzverkehr mitzulesen versucht.
3. WLAN-Sicherheitseinstellungen
- Im Personalnetz sollten Verfahren mit persönlichen Zugangsdaten wie WPA2-Enterprise oder WPA3-Enterprise genutzt werden. So lässt sich der Zugang ausscheidender Mitarbeiter einzeln sperren.
- Im Gästenetz ist ein offenes Netz mit Captive Portal üblich. Sofern unterstützt, kann hier OWE (Enhanced Open) erwogen werden, das den Funkverkehr auch in offenen Netzen verschlüsselt.
- Alte, unsichere Verfahren (WEP, TKIP) sind zu deaktivieren.
- Verwaltungs- und Personal-SSIDs sollten so benannt sein, dass Gäste sie nicht leicht erraten.
4. Maßnahmen gegen Rogue Access Points
Ein Angreifer kann ein Netz mit dem Namen des Hotels ausstrahlen und Gäste auf sein Gerät locken. Zur Risikominderung:
- Funktionen der WLAN-Infrastruktur zur Erkennung fremder oder unautorisierter Access Points (Rogue AP Detection) nutzen.
- Das Captive Portal per HTTPS mit gültigem Zertifikat ausliefern, damit Gäste das richtige Portal erkennen.
- Den offiziellen Netzwerknamen im Portal und in den Zimmerinformationen klar angeben.
5. Härtung der Netzwerkgeräte
- Standard-Benutzernamen und -Passwörter auf allen Geräten ändern oder entfernen.
- Verwaltungsoberflächen (WinBox, SSH, Webpanel) nur aus dem Verwaltungsnetz erreichbar machen und für Internet und Gästenetz sperren.
- Nicht genutzte Dienste (Telnet, FTP, alte APIs) abschalten.
- Gerätesoftware (Firmware, RouterOS usw.) regelmäßig aktualisieren und vorher ein Backup erstellen.
- Ungenutzte Switch-Ports abschalten oder dem Gäste-VLAN zuordnen.
6. Schutz des Verwaltungszugangs
- Für jeden Administrator ein eigenes Konto anlegen; kein gemeinsames „admin"-Konto verwenden.
- Starke Passwörter und wo immer möglich Multi-Faktor-Authentifizierung (MFA) einsetzen.
- Rollenbasierte Rechte vergeben: Die Rezeption sieht etwa Gästesitzungen, darf aber die Netzkonfiguration nicht ändern.
- Fernzugriff nur über VPN erlauben.
- Zugänge ausscheidender Mitarbeiter und externer Dienstleister sofort sperren.
7. Überwachung, Protokollierung und Alarme
Auf Sicherheitsvorfälle kann man nur reagieren, wenn sie sichtbar sind:
- Protokolle von Netzwerkgeräten und Hotspot-System zentral und mit korrekter Zeit sammeln.
- Ungewöhnliche Verkehrsspitzen, viele fehlgeschlagene Anmeldeversuche und Aktivitäten von Administratorkonten überwachen.
- Für kritische Ereignisse Alarme per E-Mail oder Nachricht einrichten.
- Zugriffsprotokolle sicher und unveränderbar für spätere Untersuchungen aufbewahren.
8. Physische Sicherheit
- Serverräume und Netzwerkschränke verschlossen halten und Zutritte dokumentieren.
- Ungenutzte Netzwerkdosen in Lobby, Tagungsräumen und Fluren deaktivieren.
- Access Points und Kameras so montieren, dass sie nicht leicht entfernt werden können.
9. Sensibilisierung des Personals
Technische Maßnahmen können durch menschliche Fehler ausgehebelt werden. Das Personal sollte regelmäßig informiert werden über:
- keine Passwörter oder Zugänge an angebliche Support-Mitarbeiter herausgeben,
- keine unbekannten USB-Sticks an Hotelrechner anschließen,
- keine Links in verdächtigen E-Mails anklicken,
- das richtige Vorgehen bei WLAN-Beschwerden von Gästen.
10. Notfallplan für Sicherheitsvorfälle
Was im Ernstfall zu tun ist, sollte vorab festgelegt sein:
- Wer einen Vorfall erkennt und an wen er meldet.
- Wie das betroffene Gerät oder Netzsegment isoliert wird.
- Wie Protokolle gesichert und für die Untersuchung vorbereitet werden.
- Gegebenenfalls der Meldeprozess an Behörden und nach dem KVKK an die türkische Datenschutzbehörde.
- Wie Systeme sicher wieder in Betrieb genommen und Lehren umgesetzt werden.
Wo anfangen? Eine priorisierte Roadmap
Nicht jedes Hotel kann alle Maßnahmen gleichzeitig umsetzen. Für Häuser mit begrenzten Ressourcen bietet diese Reihenfolge einen praktischen Einstieg:
- Erste Woche: Standardpasswörter auf allen Netzwerkgeräten ändern, Verwaltungsoberflächen für das Internet sperren und vorhandene Konfigurationen sichern.
- Erster Monat: Gästenetz per VLAN trennen, Zugriff vom Gästenetz auf interne Systeme per Firewall blockieren und Client-Isolation aktivieren. Vom gemeinsamen Passwort auf Captive-Portal-Zugang umstellen.
- Erste drei Monate: Gerätesoftware aktualisieren, Administratorkonten personalisieren und berechtigen, Fernzugriff auf VPN umstellen und mit zentraler Protokollsammlung beginnen.
- Erste sechs Monate: Kassen- und Kameranetze in eigene VLANs verlegen, Rogue-AP-Erkennung und Alarme einführen, Mitarbeiterschulungen durchführen.
- Laufend: Den Notfallplan schriftlich festhalten, mindestens jährlich eine Sicherheitsbewertung durchführen und die Checkliste vor jeder Saison erneut prüfen.
Diese Reihenfolge zieht die Schritte vor, die mit geringsten Kosten das Risiko am stärksten senken. Vor allem die ersten beiden Schritte sind Grundmaßnahmen, die einen großen Teil der Vorfälle in Hotelnetzen verhindern können.
Besondere Vorsicht bei Kassen und Zahlungssystemen
POS-Terminals und die Zahlungsinfrastruktur für Kreditkartentransaktionen sind die sensibelsten Komponenten im Hotelnetz. Diese Geräte müssen strikt vom Gästenetz isoliert sein und dürfen nur die vom Zahlungsdienstleister benötigten Adressen erreichen. Betriebe, die Kartendaten verarbeiten, müssen die Sicherheitsanforderungen ihrer Zahlungsdienstleister und Kartenorganisationen (etwa PCI DSS) berücksichtigen. Gäste-WLAN-Projekte sollten so gestaltet sein, dass sie diesen Anforderungen nicht widersprechen.
Sicherheitstipps für Gäste
Das Hotel kann auch zur Sicherheit seiner Gäste beitragen. Kurze Hinweise im Portal oder in der Zimmerinformation helfen:
- Verbinden Sie sich nur mit dem offiziellen Netzwerknamen des Hotels.
- Achten Sie bei sensiblen Vorgängen wie Onlinebanking auf eine HTTPS-Verbindung.
- Deaktivieren Sie die Dateifreigabe auf Ihrem Gerät.
- Halten Sie Betriebssystem und Apps aktuell.
Checkliste für Hotel-WLAN-Sicherheit
- ✓Liegen Gäste-, Personal-, Kassen-, Kamera-, IoT- und Verwaltungsnetz in getrennten VLANs?
- ✓Erreicht das Gästenetz nur das Internet?
- ✓Ist die Client-Isolation aktiv?
- ✓Nutzt das Personalnetz persönliche Zugangsdaten?
- ✓Wurden auf allen Netzwerkgeräten die Standardpasswörter geändert?
- ✓Sind Verwaltungsoberflächen nur aus dem Verwaltungsnetz erreichbar?
- ✓Ist die Gerätesoftware aktuell, und werden Konfigurations-Backups erstellt?
- ✓Haben Administratorkonten MFA und rollenbasierte Rechte?
- ✓Werden Protokolle zentral und mit korrekter Zeit geführt?
- ✓Ist eine Rogue-AP-Erkennung vorhanden?
- ✓Sind Serverräume und Schränke verschlossen?
- ✓Gibt es einen Notfallplan mit klaren Zuständigkeiten?
Häufige Fehler
- !Gäste-WLAN und Hotelbüronetz ohne Trennung am selben Modem betreiben.
- !Die Verwaltungsoberfläche des Kamerarekorders offen im Internet lassen.
- !Dem Supportdienstleister dauerhaften, unbeschränkten Fernzugriff gewähren.
- !Das Personal-WLAN-Passwort jahrelang nicht ändern.
- !Keinerlei Überwachung betreiben, um Sicherheitsvorfälle zu bemerken.
Häufig gestellte Fragen
Ist ein Gäste-WLAN ohne Passwort unsicher?
Ein offenes Gästenetz ist ein verbreiteter und anerkannter Ansatz, wenn es mit kontrolliertem Zugang per Captive Portal, Client-Isolation und Netzwerksegmentierung kombiniert wird. Ein gemeinsames Passwort bietet allein keine ernsthafte Sicherheitsschicht, da es allen bekannt ist.
Reicht ein VLAN allein aus?
Nein. VLANs trennen Netze logisch, der Verkehr zwischen ihnen muss aber per Firewall-Regeln kontrolliert werden. Ein falsch konfigurierter Router kann Verkehr zwischen VLANs zulassen.
Macht ein Hotspot-System das Hotelnetz sicher?
Ein Hotspot-System kontrolliert den Gästezugang, identifiziert Nutzer, verwaltet Sitzungen und führt Zugriffsprotokolle. Das ist ein wichtiger Baustein einer sicheren Architektur, muss aber mit Segmentierung, Gerätesicherheit und Abläufen kombiniert werden.
Wie oft sollte die Sicherheit überprüft werden?
Geräteupdates und Protokollauswertungen regelmäßig (etwa monatlich), eine umfassende Sicherheitsbewertung mindestens jährlich und nach größeren Infrastrukturänderungen. Für Tourismusbetriebe empfiehlt sich zusätzlich eine Prüfung vor der Saison.
Wie sichern wir den Fernzugriff unseres IT-Dienstleisters ab?
Statt dauerhaftem, unbeschränktem Zugriff für den externen Dienstleister sollte ein Modell genutzt werden, das nur bei Bedarf freigeschaltet wird, mit persönlichen Konten arbeitet und über VPN läuft. Sorgen Sie dafür, dass alle Aktionen protokolliert werden, und ändern Sie bei Vertragsende sämtliche Zugänge und gemeinsamen Passwörter.
Muss ein kleines Boutique-Hotel all diese Maßnahmen umsetzen?
Auch im kleinen Maßstab gelten dieselben Grundprinzipien: Gästenetz trennen, Standardpasswörter ändern, Geräte aktuell halten und Verwaltungszugang schützen. Diese Maßnahmen lassen sich auch in kleinen Häusern kostengünstig umsetzen.
Nächster Schritt mit Richspot
Mit Anmeldemethoden für eine sichere Nutzeranmeldung, Sitzungs- und Bandbreitenverwaltung pro Nutzer, Verfolgung aktiver Sitzungen im Verwaltungspanel und automatischer Protokollierung im Rahmen des Gesetzes Nr. 5651 kann Richspot Hotspot als Baustein einer sicheren Gästezugangsarchitektur dienen. In Kombination mit korrekter Netzwerksegmentierung, Gerätesicherheit und betrieblichen Abläufen machen Sie das Gästenetz Ihres Hotels nutzerfreundlich und sicher zugleich.
