Otel Wi-Fi Güvenliği: Misafir Ağını ve Otel Sistemlerini Korumak İçin Kapsamlı Rehber
Kısaca: Otel Wi-Fi güvenliği nedir?
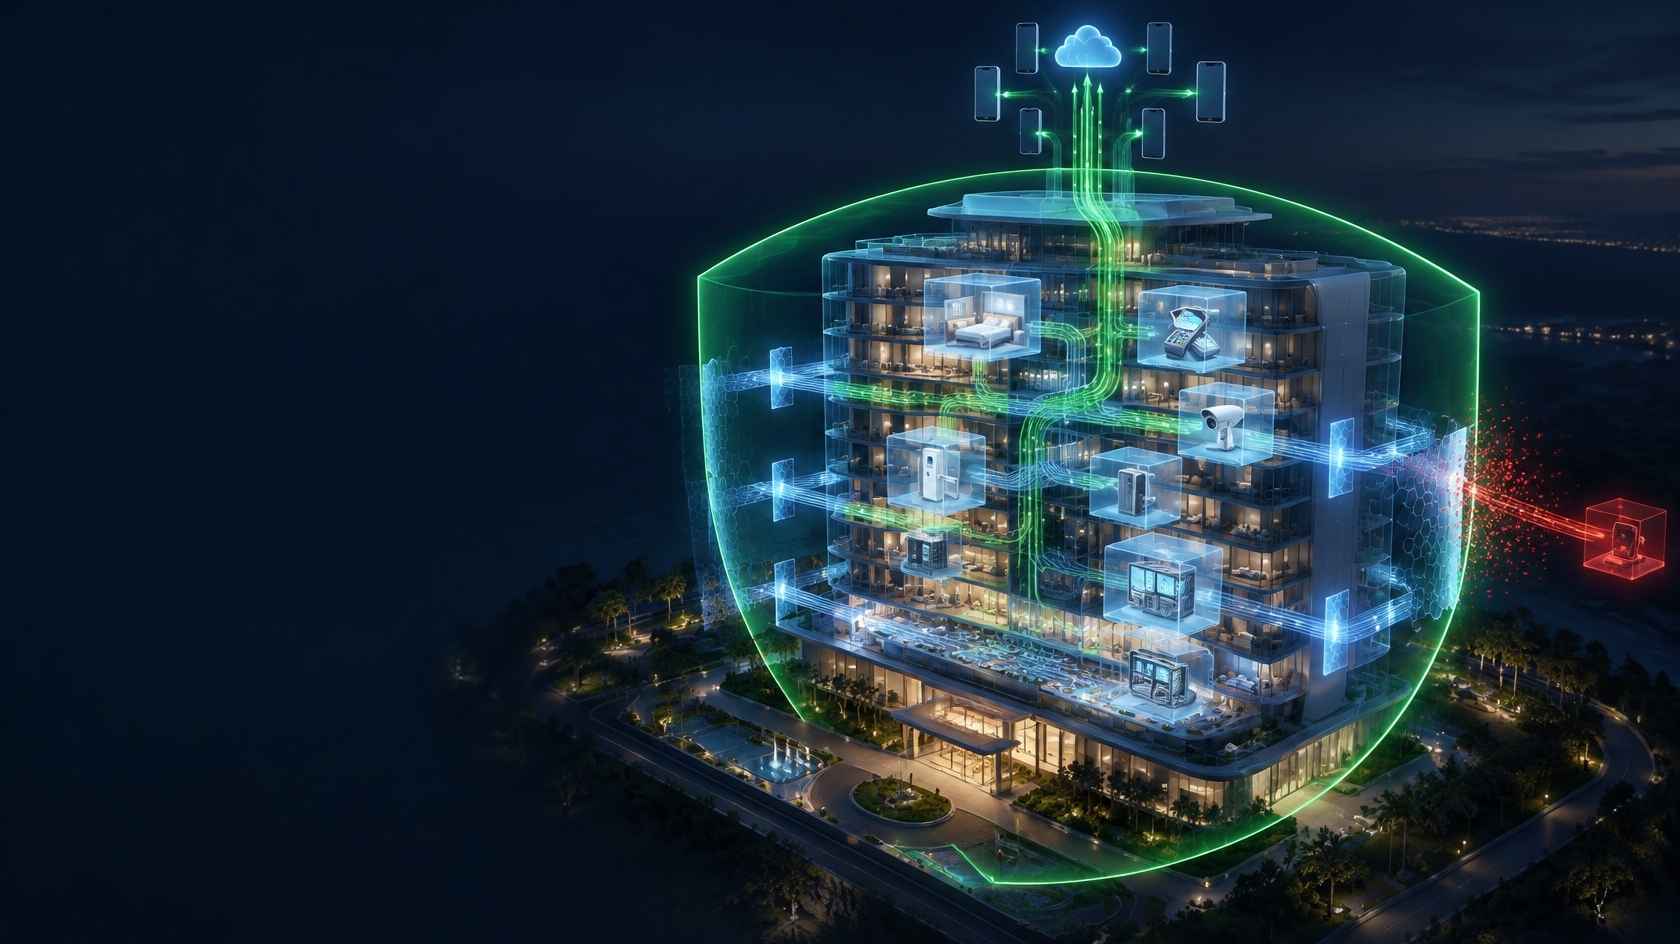
Otel Wi-Fi güvenliği; misafirlerin kullandığı kablosuz ağın, otelin rezervasyon, muhasebe, POS, kamera ve bina otomasyonu gibi kritik sistemlerinden ayrılmasını, misafir cihazlarının birbirine karşı korunmasını, ağ cihazlarının yetkisiz erişime kapatılmasını ve olası güvenlik olaylarının tespit edilip hızla müdahale edilmesini kapsayan bütüncül bir yaklaşımdır. Güçlü bir Wi-Fi parolası bu yaklaşımın yalnızca küçük bir parçasıdır; asıl koruma ağ mimarisi, erişim kontrolü, güncel cihazlar, izleme ve doğru prosedürlerle sağlanır.
Oteller neden siber saldırganlar için cazip hedeflerdir?
Oteller, siber güvenlik açısından kendine özgü bir risk profiline sahiptir. Her gün yüzlerce farklı kişi ve cihaz ağa bağlanır; bu cihazların güvenlik seviyesi otelin kontrolünde değildir. Aynı zamanda otel sistemleri misafirlerin kimlik bilgileri, iletişim verileri, kredi kartı işlemleri ve konaklama geçmişi gibi değerli veriler barındırır. Personel değişimi sezonluk olarak yüksektir; teknik ekip genellikle küçüktür ve birden fazla işi aynı anda yürütür.
Otel ağlarında sık karşılaşılan riskler şunlardır:
- Yatay hareket (lateral movement): Misafir ağından otelin iç sistemlerine ulaşılması.
- Misafirler arası saldırılar: Aynı ağdaki bir cihazın diğer misafirlerin cihazlarını taraması veya trafiğini izlemeye çalışması.
- Sahte erişim noktaları (evil twin): Otelin ağ adını taklit eden bir yayınla misafirlerin kandırılması.
- Varsayılan parolalar: Router, switch, erişim noktası ve kamera kayıt cihazlarında fabrika parolalarının değiştirilmemesi.
- Güncel olmayan yazılımlar: Bilinen açıkları kapatılmamış cihaz yazılımları.
- Kötü amaçlı yazılım yayılması: Enfekte bir misafir veya personel cihazından ağa zararlı yazılım bulaşması.
- Fiziksel erişim: Lobi veya koridordaki açık ağ prizleri, kilitlenmemiş kabinetler.
- Sosyal mühendislik: Kendini teknik destek olarak tanıtan kişilerin personelden bilgi veya erişim elde etmesi.
Katmanlı güvenlik yaklaşımı
Otel Wi-Fi güvenliği tek bir önlemle sağlanamaz. Her katman bir öncekini tamamlar; biri aşılsa bile diğerleri hasarı sınırlar.
1. Ağ segmentasyonu: En kritik önlem
Misafir cihazlarının otel sistemleriyle aynı güven alanında bulunması mutlaka önlenmelidir. Bunun için ağ, VLAN'larla mantıksal bölümlere ayrılır:
- Misafir ağı
- Personel ağı
- Otel otomasyonu ve sunucular
- POS ve ödeme sistemleri
- Kamera ve güvenlik sistemleri
- Bina otomasyonu, kapı kilidi ve IoT cihazları
- Ağ yönetim ağı
Her VLAN arasında firewall kuralları tanımlanır. Misafir ağı yalnızca internete çıkabilmeli, diğer hiçbir ağa erişememelidir. Personel ağı yalnızca işi için gerekli sunuculara erişmeli, POS ağı ise ödeme altyapısının gerektirdiği sınırlı bağlantılarla izole tutulmalıdır. "Varsayılan olarak engelle, gerekeni aç" prensibi uygulanmalıdır.
2. İstemci izolasyonu
Misafir ağında, aynı erişim noktasına veya aynı VLAN'a bağlı cihazların birbiriyle doğrudan iletişim kurması engellenmelidir. Bu özellik (client isolation / AP isolation), bir misafirin diğer misafirlerin cihazlarını taramasını, dosya paylaşımlarına erişmesini veya ağ trafiğini izlemeye çalışmasını önler.
3. Kablosuz güvenlik ayarları
- Personel ağında WPA2-Enterprise veya WPA3-Enterprise gibi kişisel kimlik bilgisi kullanan yöntemler tercih edilmelidir. Bu sayede ayrılan bir personelin erişimi tek tek kapatılabilir.
- Misafir ağında genellikle açık ağ + captive portal kullanılır. Bu yapıda, desteklendiği ölçüde OWE (Enhanced Open) gibi açık ağlarda bile kablosuz trafiği şifreleyen teknolojiler değerlendirilebilir.
- Eski ve güvensiz şifreleme yöntemleri (WEP, TKIP) devre dışı bırakılmalıdır.
- Yönetim ve personel SSID'leri, misafirlerin kolayca tahmin edemeyeceği şekilde adlandırılmalıdır.
4. Sahte erişim noktalarına karşı önlemler
Kötü niyetli bir kişi, otelin ağ adıyla aynı isimde bir yayın yaparak misafirleri kendi cihazına bağlanmaya yönlendirebilir. Bu riski azaltmak için:
- Kablosuz altyapının sahte veya yetkisiz erişim noktalarını tespit eden (rogue AP detection) özellikleri kullanılmalıdır.
- Captive portal HTTPS ve geçerli bir sertifikayla sunulmalıdır; böylece misafir doğru portalda olduğunu doğrulayabilir.
- Misafirlere portalda ve oda bilgilendirmelerinde otelin resmi ağ adı açıkça belirtilmelidir.
5. Ağ cihazlarının sıkılaştırılması
- Tüm cihazlarda varsayılan kullanıcı adları ve parolalar değiştirilmeli veya kaldırılmalıdır.
- Yönetim arayüzleri (WinBox, SSH, web panel) yalnızca yönetim ağından erişilebilir olmalı; internete ve misafir ağına kapatılmalıdır.
- Kullanılmayan servisler (telnet, FTP, eski API'ler) kapatılmalıdır.
- Cihaz yazılımları (firmware, RouterOS vb.) düzenli olarak güncellenmeli; güncelleme öncesi yedek alınmalıdır.
- Kullanılmayan switch portları kapatılmalı veya misafir VLAN'ına atanmalıdır.
6. Yönetim erişiminin korunması
- Her yönetici için ayrı hesap tanımlanmalı, ortak "admin" hesabı kullanılmamalıdır.
- Güçlü parolalar ve mümkün olan her yerde çok faktörlü doğrulama (MFA) kullanılmalıdır.
- Görev bazlı yetkilendirme uygulanmalıdır: resepsiyonun yalnızca misafir oturumlarını görebilmesi, ağ yapılandırmasını değiştirememesi gibi.
- Uzaktan erişim yalnızca VPN üzerinden sağlanmalıdır.
- Ayrılan personelin ve dış hizmet sağlayıcıların erişimleri derhal kapatılmalıdır.
7. İzleme, loglama ve alarm
Güvenlik olayları ancak görülebildiğinde müdahale edilebilir:
- Ağ cihazlarının ve hotspot sisteminin logları merkezi olarak toplanmalı, doğru zaman bilgisiyle tutulmalıdır.
- Olağan dışı trafik artışları, çok sayıda başarısız giriş denemesi ve yönetici hesaplarındaki hareketler izlenmelidir.
- Kritik olaylar için e-posta veya mesaj ile alarm mekanizması kurulmalıdır.
- Erişim kayıtları, olay sonrası inceleme için güvenli ve değiştirilemez biçimde saklanmalıdır.
8. Fiziksel güvenlik
- Sistem odaları ve ağ kabinetleri kilitli tutulmalı, erişim kayıt altına alınmalıdır.
- Lobi, toplantı salonu ve koridorlardaki kullanılmayan ağ prizleri devre dışı bırakılmalıdır.
- Erişim noktaları ve kameralar kolay sökülemeyecek şekilde monte edilmelidir.
9. Personel farkındalığı
Teknik önlemler, insan hatasıyla aşılabilir. Personel şu konularda düzenli bilgilendirilmelidir:
- Kendini teknik destek olarak tanıtan kişilere parola veya erişim verilmemesi.
- Bilinmeyen USB belleklerin otel bilgisayarlarına takılmaması.
- Şüpheli e-postalardaki bağlantılara tıklanmaması.
- Misafirin Wi-Fi şikâyetlerinde izlenecek doğru prosedür.
10. Olay müdahale planı
Bir güvenlik olayı yaşandığında ne yapılacağı önceden belirlenmiş olmalıdır:
- Olayı kimin tespit edip kime bildireceği.
- Etkilenen cihazın veya ağ bölümünün nasıl izole edileceği.
- Logların nasıl korunacağı ve incelemeye hazırlanacağı.
- Gerekirse yetkili makamlara ve KVKK kapsamında Kişisel Verileri Koruma Kurulu'na bildirim süreci.
- Sistemlerin güvenli biçimde yeniden devreye alınması ve olaydan çıkarılan derslerin uygulanması.
Nereden başlamalı? Önceliklendirilmiş yol haritası
Tüm önlemleri aynı anda uygulamak her otel için mümkün olmayabilir. Kaynakları sınırlı tesisler için şu öncelik sırası pratik bir başlangıç sunar:
- İlk hafta: Tüm ağ cihazlarındaki varsayılan parolaları değiştirin, yönetim arayüzlerini internete kapatın ve mevcut yapılandırmaların yedeğini alın.
- İlk ay: Misafir ağını VLAN ile ayırın, misafir ağından iç sistemlere erişimi firewall ile engelleyin ve istemci izolasyonunu etkinleştirin. Ortak parola yerine captive portal tabanlı erişime geçin.
- İlk üç ay: Cihaz yazılımlarını güncelleyin, yönetici hesaplarını kişiselleştirip yetkilendirin, uzaktan erişimi VPN'e taşıyın ve logları merkezi olarak toplamaya başlayın.
- İlk altı ay: POS ve kamera ağlarını ayrı VLAN'lara taşıyın, sahte erişim noktası tespiti ve alarm mekanizmalarını devreye alın, personel farkındalık eğitimini yapın.
- Sürekli: Olay müdahale planını yazılı hâle getirin, yılda en az bir kez güvenlik değerlendirmesi yapın ve her sezon öncesinde kontrol listesini yeniden gözden geçirin.
Bu sıralama, en düşük maliyetle en yüksek risk azaltımını sağlayan adımları öne alır. Özellikle ilk iki adım, otel ağlarında görülen olayların önemli bir kısmını önleyebilecek temel önlemlerdir.
POS ve ödeme sistemleri için özel dikkat
Kredi kartı işlemlerinin yapıldığı POS terminalleri ve ödeme altyapısı, otel ağındaki en hassas bileşenlerdir. Bu cihazlar misafir ağından kesinlikle izole edilmeli, yalnızca ödeme sağlayıcının gerektirdiği adreslere erişebilmelidir. Kart verisi işleyen işletmelerin, ödeme sağlayıcılarının ve kart kuruluşlarının güvenlik gerekliliklerini (örneğin PCI DSS) dikkate alması gerekir. Misafir Wi-Fi projeleri, bu gerekliliklerle çelişmeyecek şekilde tasarlanmalıdır.
Misafirlere yönelik güvenlik önerileri
Otel, misafirlerinin güvenliğine de katkı sağlayabilir. Portalda veya oda bilgilendirmesinde kısa önerilere yer verilebilir:
- Yalnızca otelin resmi ağ adına bağlanın.
- Bankacılık gibi hassas işlemlerde HTTPS bağlantı kullandığınızdan emin olun.
- Cihazınızda dosya paylaşımını kapatın.
- İşletim sisteminizi ve uygulamalarınızı güncel tutun.
Otel Wi-Fi güvenliği kontrol listesi
- ✓Misafir, personel, POS, kamera, IoT ve yönetim ağları ayrı VLAN'larda mı?
- ✓Misafir ağı yalnızca internete çıkabiliyor mu?
- ✓İstemci izolasyonu etkin mi?
- ✓Personel ağında kişisel kimlik bilgisiyle doğrulama kullanılıyor mu?
- ✓Tüm ağ cihazlarında varsayılan parolalar değiştirildi mi?
- ✓Yönetim arayüzleri yalnızca yönetim ağından erişilebilir mi?
- ✓Cihaz yazılımları güncel mi, yapılandırma yedekleri alınıyor mu?
- ✓Yönetici hesaplarında MFA ve görev bazlı yetki var mı?
- ✓Loglar merkezi olarak ve doğru zaman bilgisiyle tutuluyor mu?
- ✓Sahte erişim noktası tespiti yapılıyor mu?
- ✓Sistem odaları ve kabinetler kilitli mi?
- ✓Olay müdahale planı ve sorumlular belli mi?
Sık yapılan hatalar
- !Misafir Wi-Fi'ı ile otel ofis ağını aynı modem üzerinde, ayrım yapmadan çalıştırmak.
- !Kamera kayıt cihazının yönetim arayüzünü internete açık bırakmak.
- !Teknik destek firmasına kalıcı ve sınırsız uzaktan erişim tanımlamak.
- !Personel Wi-Fi parolasını yıllarca değiştirmemek.
- !Güvenlik olaylarını fark etmek için hiçbir izleme yapmamak.
Sık sorulan sorular
Misafir Wi-Fi'ı parolasız olursa güvensiz mi olur?
Parolasız (açık) misafir ağı, captive portal ile kontrollü erişim, istemci izolasyonu ve ağ segmentasyonuyla birlikte kullanıldığında yaygın ve kabul görmüş bir yaklaşımdır. Paylaşılan bir parola, herkesin bildiği bir bilgi olduğu için tek başına ciddi bir güvenlik katmanı sağlamaz.
VLAN tek başına yeterli mi?
Hayır. VLAN ağları mantıksal olarak ayırır; ancak aralarındaki trafiğin firewall kurallarıyla kontrol edilmesi gerekir. Yanlış yapılandırılmış bir router, VLAN'lar arasında trafiğe izin verebilir.
Hotspot sistemi otel ağını güvenli hâle getirir mi?
Hotspot sistemi; misafir erişimini kontrol eder, kullanıcıları tanımlar, oturumları yönetir ve erişim kayıtlarını tutar. Bu, güvenli mimarinin önemli bir bileşenidir; ancak segmentasyon, cihaz güvenliği ve prosedürlerle birlikte uygulanmalıdır.
Ne sıklıkla güvenlik kontrolü yapılmalı?
Cihaz güncellemeleri ve log incelemeleri düzenli olarak (örneğin aylık), kapsamlı güvenlik değerlendirmesi ise en az yılda bir ve büyük altyapı değişikliklerinden sonra yapılmalıdır. Turizm tesislerinde sezon öncesi kontrol ayrıca önerilir.
Teknik destek firmamızın uzaktan erişimini nasıl güvenli hâle getirebiliriz?
Dış hizmet sağlayıcıya kalıcı ve sınırsız erişim yerine, yalnızca gerektiğinde açılan, kişiye özel hesaplarla ve VPN üzerinden çalışan bir erişim modeli kullanın. Yapılan işlemlerin loglanmasını sağlayın ve sözleşme sona erdiğinde tüm erişimleri ve ortak parolaları değiştirin.
Küçük bir butik otel bu önlemlerin hepsini uygulamalı mı?
Ölçek küçük olsa da temel prensipler aynıdır: misafir ağını ayırmak, varsayılan parolaları değiştirmek, cihazları güncel tutmak ve yönetim erişimini korumak. Bu önlemler küçük tesislerde de düşük maliyetle uygulanabilir.
Richspot ile sonraki adım
Richspot Hotspot; kullanıcıların güvenli oturum açmasını sağlayan doğrulama yöntemleri, kullanıcı bazlı oturum ve bant genişliği yönetimi, yönetim panelinden aktif oturum takibi ve 5651 kapsamında otomatik loglama gibi özellikleriyle güvenli misafir erişim mimarisinin bir bileşeni olarak değerlendirilebilir. Ürünü doğru ağ segmentasyonu, cihaz güvenliği ve işletme prosedürleriyle birlikte konumlandırarak otelinizin misafir ağını hem kullanıcı dostu hem de güvenli hâle getirebilirsiniz.
