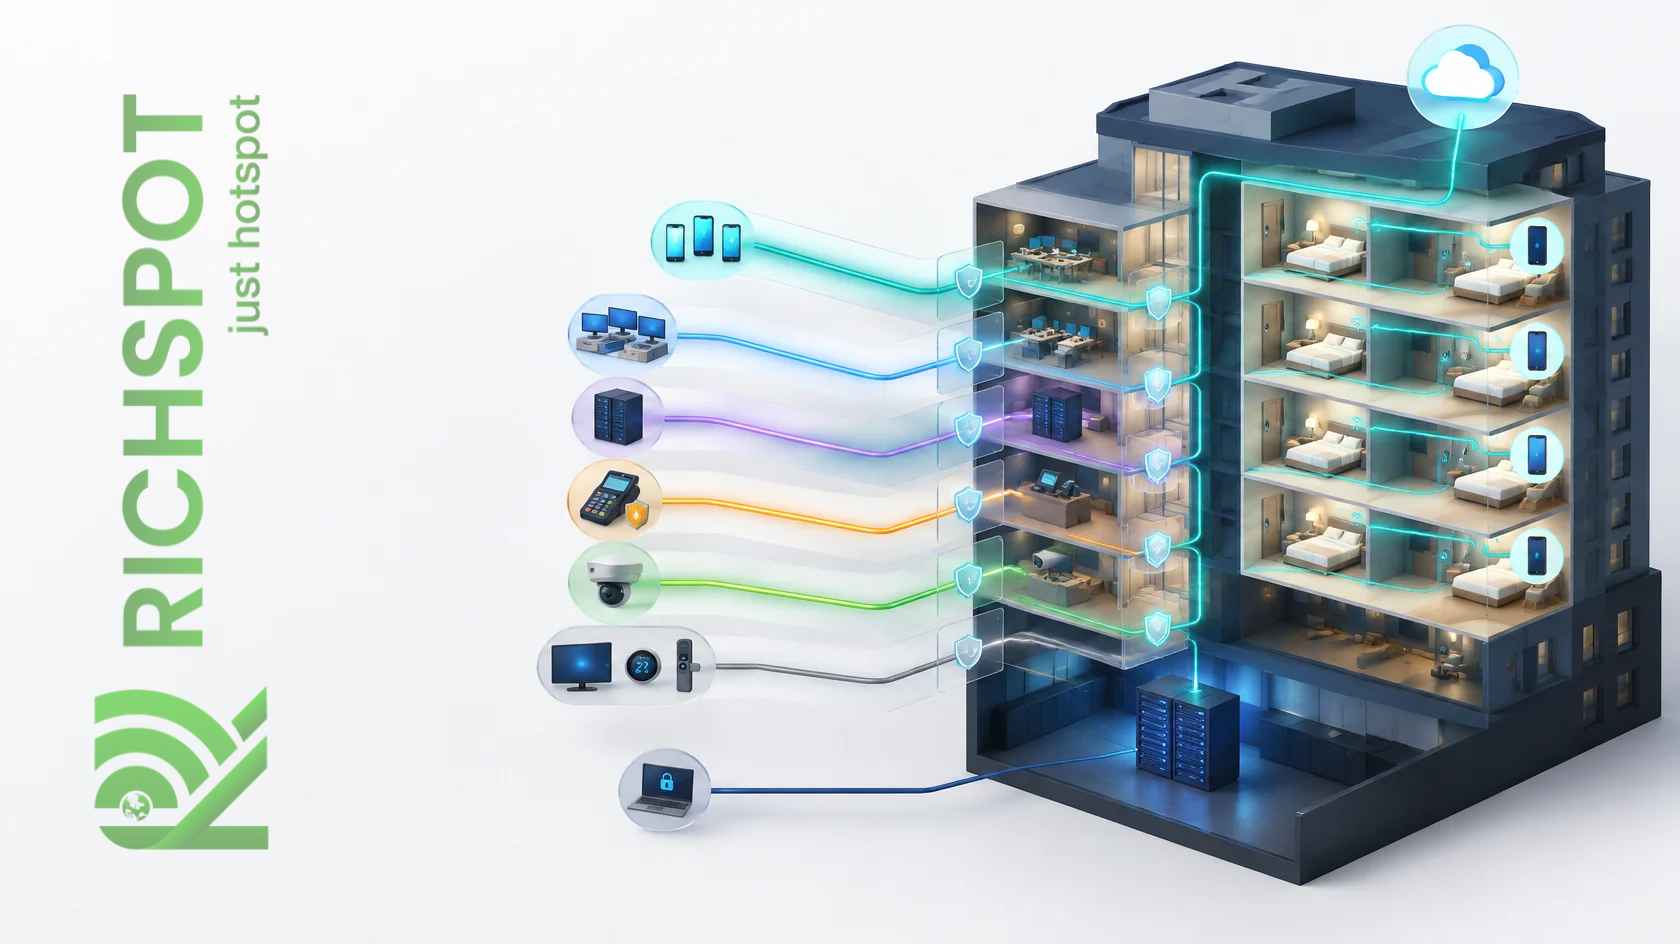
VLAN ve Otellerde Misafir Ağı Ayrımı: Tasarım, Yapılandırma ve Test Rehberi
Kısaca: VLAN nedir ve otellerde neden kullanılır?
VLAN (Virtual Local Area Network – Sanal Yerel Alan Ağı), aynı fiziksel kablolama ve switch altyapısı üzerinde birbirinden yalıtılmış birden fazla mantıksal ağ oluşturmayı sağlayan teknolojidir. Otellerde VLAN; misafir Wi-Fi, personel bilgisayarları, POS terminalleri, kamera sistemleri, IPTV, bina otomasyonu ve ağ yönetimi gibi cihaz gruplarını birbirinden ayırmak için kullanılır. Bu ayrım; erişim kontrolünü kolaylaştırır, bir güvenlik olayının etkisini sınırlar, yayın (broadcast) trafiğini azaltır ve sorun gidermeyi hızlandırır. Ancak VLAN tek başına tam güvenlik sağlamaz; VLAN'lar arası trafiğin firewall kurallarıyla kontrol edilmesi gerekir.
VLAN olmadan bir otel ağı nasıl görünür?
VLAN kullanılmayan bir otel ağında tüm cihazlar aynı "düz" ağdadır. Misafirin telefonu, resepsiyon bilgisayarı, muhasebe sunucusu, kasadaki POS cihazı, güvenlik kamerası kayıt cihazı ve akıllı TV'ler aynı IP bloğundan adres alır ve birbirini doğrudan görebilir. Bu yapının sonuçları şunlardır:
- Kötü amaçlı yazılım bulaşmış bir misafir cihazı, otel bilgisayarlarını tarayabilir.
- Kamera kayıt cihazının veya yazıcının yönetim arayüzü misafir ağından erişilebilir olur.
- Yayın trafiği tüm ağa yayılır; ağ büyüdükçe performans düşer.
- Bir sorun yaşandığında hangi cihaz grubundan kaynaklandığını bulmak zorlaşır.
- Farklı cihaz grupları için farklı politika (hız, erişim, kayıt) uygulamak neredeyse imkânsızdır.
VLAN ile ise her cihaz grubu kendi mantıksal ağında çalışır ve gruplar arasındaki iletişim yalnızca açıkça izin verilen kurallarla mümkün olur.
Temel kavramlar
VLAN ID
Her VLAN, 1 ile 4094 arasında bir numarayla tanımlanır. Örneğin misafir ağı için 10, personel ağı için 20 gibi.
Etiketleme (802.1Q tagging)
Birden fazla VLAN'ın aynı kablo üzerinden taşınabilmesi için Ethernet çerçevelerine VLAN numarasını belirten bir etiket eklenir. Bu standart IEEE 802.1Q olarak bilinir.
Access port
Tek bir VLAN'a ait, etiketsiz trafik taşıyan switch portudur. Bilgisayar, yazıcı veya kamera gibi VLAN'dan habersiz cihazlar access portlara bağlanır. Örneğin resepsiyon bilgisayarının bağlı olduğu port VLAN 20'ye access olarak atanır.
Trunk port
Birden fazla VLAN'ın etiketli olarak taşındığı porttur. Switch'ler arası bağlantılar, router bağlantısı ve birden fazla SSID yayınlayan erişim noktaları genellikle trunk portlara bağlanır.
Native / untagged VLAN
Trunk port üzerinde etiketsiz gelen trafiğin atandığı VLAN'dır. Güvenlik açısından native VLAN'ın kullanılmayan bir VLAN olarak ayarlanması veya dikkatli yönetilmesi önerilir.
Inter-VLAN routing
Farklı VLAN'lar arasındaki trafiğin bir router veya katman 3 switch üzerinden yönlendirilmesidir. Bu noktada firewall kuralları devreye girer ve hangi VLAN'ın hangisine erişebileceği belirlenir.
Örnek otel VLAN planı
Orta ölçekli bir otel için örnek bir plan:
- VLAN 10 – Misafir Wi-Fi: 10.10.0.0/22 – Hotspot aktif, yalnızca internet erişimi
- VLAN 20 – Personel: 10.20.0.0/24 – Ofis bilgisayarları, personel Wi-Fi
- VLAN 30 – Otel sistemleri: 10.30.0.0/24 – PMS sunucusu, muhasebe, dosya sunucusu
- VLAN 40 – POS: 10.40.0.0/24 – Kasa ve ödeme terminalleri
- VLAN 50 – Kamera: 10.50.0.0/24 – IP kameralar ve kayıt cihazı
- VLAN 60 – IPTV ve IoT: 10.60.0.0/24 – Oda TV'leri, akıllı termostat, kapı kilitleri
- VLAN 99 – Yönetim: 10.99.0.0/24 – Switch, erişim noktası ve router yönetim arayüzleri
Her VLAN için gateway adresi, DHCP havuzu, DNS sunucusu ve kira süresi ayrı ayrı tanımlanmalıdır. Misafir ağında subnet boyutu yoğun sezon kapasitesine göre büyük seçilmeli, kira süresi kısa tutulmalıdır.
VLAN'lar arası erişim matrisi
VLAN tasarımının en önemli çıktısı, hangi ağın hangisine erişebileceğini gösteren bir erişim matrisidir. Temel ilke "varsayılan olarak engelle, gerekeni aç" olmalıdır:
- Misafir → İnternet: İzin ver
- Misafir → Diğer tüm VLAN'lar: Engelle
- Personel → Otel sistemleri: Yalnızca gerekli portlar
- Personel → İnternet: İzin ver (gerekirse filtreli)
- POS → Ödeme sağlayıcı adresleri: Yalnızca gerekli hedefler
- POS → Diğer VLAN'lar: Engelle
- Kamera → Kayıt cihazı: İzin ver; internete erişim gerekmiyorsa engelle
- IoT → Üretici bulut servisleri: Yalnızca gerekli hedefler
- Yönetim → Tüm ağ cihazları: İzin ver (yalnızca yetkili yönetici cihazlarından)
- Hiçbir VLAN → Yönetim: Engelle
Bu matris yazılı hâle getirilmeli ve firewall kurallarıyla birebir uygulanmalıdır.
Kablosuz ağda VLAN
Modern erişim noktaları birden fazla SSID yayınlayabilir ve her SSID'yi farklı bir VLAN'a bağlayabilir. Örneğin:
- "Otel-Misafir" SSID → VLAN 10
- "Otel-Personel" SSID → VLAN 20 (WPA2/WPA3-Enterprise)
- "Otel-IoT" SSID (gizli) → VLAN 60
Bu yapıda erişim noktasının bağlı olduğu switch portu trunk olarak yapılandırılır ve ilgili VLAN'lar etiketli olarak taşınır. Erişim noktasının kendi yönetim adresi ise yönetim VLAN'ında tutulur. Misafir SSID'sinde istemci izolasyonu mutlaka etkinleştirilmelidir.
Örnek yapılandırma: MikroTik (RouterOS v7)
Aşağıdaki örnek, bir MikroTik router üzerinde bridge VLAN filtreleme ile misafir ve personel VLAN'larının tanımlanmasını ve misafir ağının diğer ağlardan izole edilmesini gösterir. Arayüz adları ve adresler örnektir.
/interface bridge add name=br-lan vlan-filtering=yes
/interface bridge port add bridge=br-lan interface=ether2 comment="Ana switch trunk"
/interface bridge port add bridge=br-lan interface=ether5 pvid=20 comment="Resepsiyon PC access"
/interface bridge vlan add bridge=br-lan tagged=br-lan,ether2 vlan-ids=10,20,30,99
/interface bridge vlan add bridge=br-lan tagged=br-lan untagged=ether5 vlan-ids=20

/interface vlan add interface=br-lan name=vlan10-misafir vlan-id=10
/interface vlan add interface=br-lan name=vlan20-personel vlan-id=20
/interface vlan add interface=br-lan name=vlan30-sistem vlan-id=30

/ip address add address=10.10.0.1/22 interface=vlan10-misafir
/ip address add address=10.20.0.1/24 interface=vlan20-personel
/ip address add address=10.30.0.1/24 interface=vlan30-sistem

# Arayuz listeleri ile okunabilir firewall
/interface list add name=LAN-IC
/interface list member add list=LAN-IC interface=vlan20-personel
/interface list member add list=LAN-IC interface=vlan30-sistem
/ip firewall filter add chain=forward in-interface=vlan10-misafir out-interface-list=LAN-IC action=drop comment="Misafir -> ic aglar engel"
Gerçek kurulumda bu kurallara ek olarak personel ağından otel sistemlerine yalnızca gerekli portların açılması, yönetim VLAN'ına erişimin kısıtlanması ve kural sıralamasının hotspot dinamik kurallarıyla uyumlu olması sağlanmalıdır.
Test adımları
VLAN yapılandırmasından sonra mutlaka şu testler yapılmalıdır:
- Misafir ağına bağlı bir cihazdan internete erişimin çalıştığını doğrulayın.
- Aynı cihazdan personel ağı, otel sistemleri, POS ve yönetim ağındaki adreslere ping ve bağlantı denemesi yapın; tamamının engellendiğini görün.
- Misafir ağındaki iki cihazın birbirine erişemediğini (istemci izolasyonu) kontrol edin.
- Personel cihazından yalnızca izin verilen sunucu ve portlara erişilebildiğini doğrulayın.
- Her VLAN'da DHCP'nin doğru havuzdan adres verdiğini kontrol edin.
- Erişim noktalarında her SSID'nin doğru VLAN'a düştüğünü test edin.
- Switch portlarının doğru access/trunk ayarlarına sahip olduğunu port port doğrulayın.
- Yönetim arayüzlerine yalnızca yönetim VLAN'ından erişilebildiğini teyit edin.
Mevcut düz ağdan VLAN yapısına geçiş planı
Çalışan bir otelde ağı bir gecede yeniden kurmak riskli olabilir. Kademeli bir geçiş planı kesinti riskini en aza indirir:
- Envanter çıkarın: Ağdaki tüm cihazları (bilgisayar, POS, kamera, yazıcı, TV, erişim noktası, switch) ve bağlı oldukları portları listeleyin. Sabit IP kullanan cihazları özellikle not edin.
- Planı yazın: VLAN numaraları, IP blokları, DHCP havuzları ve erişim matrisini dokümante edin.
- Önce yönetim ağını oluşturun: Switch ve erişim noktalarının yönetim adreslerini yönetim VLAN'ına taşıyın; böylece sonraki adımlarda cihazlara erişimi kaybetmezsiniz.
- Misafir ağını ayırın: En hızlı güvenlik kazanımı misafir ağının ayrılmasıdır. Misafir SSID'sini VLAN 10'a bağlayın, hotspot ve firewall kurallarını uygulayın.
- Kritik sistemleri taşıyın: POS, kamera ve otel sistemlerini birer birer kendi VLAN'larına taşıyın. Her taşıma sonrası ilgili uygulamanın çalıştığını test edin.
- Personel ağını düzenleyin: Personel bilgisayarlarını ve personel Wi-Fi'ını VLAN 20'ye taşıyın; sunuculara yalnızca gerekli erişimleri açın.
- Son kontrol ve temizlik: Kullanılmayan portları kapatın, eski kuralları kaldırın, son durumu dokümante edin.
Her adım düşük doluluk saatlerinde, geri dönüş planıyla birlikte uygulanmalıdır.
Örnek senaryo: Ayrımın yokluğunda ne olur?
Düz bir ağ kullanan bir otelde, misafirlerden birinin bilgisayarına bulaşmış kötü amaçlı yazılımın ağdaki diğer cihazları taradığını düşünelim. Yazılım kısa sürede resepsiyon bilgisayarlarını, paylaşılan klasörleri ve varsayılan parolasıyla bırakılmış kamera kayıt cihazını bulur. Sonuçta hem otel verileri risk altına girer hem de olayın kaynağını bulmak günler sürer. Aynı otelde VLAN ve firewall kuralları uygulanmış olsaydı, enfekte cihaz yalnızca internete çıkabilir, diğer misafir cihazlarını bile göremezdi; olayın etkisi tek bir misafir cihazıyla sınırlı kalırdı.
Sık yapılan hatalar
- !Yanlış port ataması: Bir POS cihazının yanlışlıkla misafir VLAN'ına atanmış porta bağlanması.
- !Eksik trunk ayarı: Erişim noktasının bağlı olduğu portta misafir VLAN'ının etiketli olarak tanımlanmaması; misafirlerin IP alamaması.
- !Firewall'sız VLAN: VLAN'ların tanımlanıp aralarındaki trafiğin router üzerinde serbest bırakılması.
- !DHCP çakışması: Birden fazla DHCP sunucusunun aynı VLAN'da adres dağıtması.
- !Native VLAN ihmali: Etiketsiz trafiğin beklenmedik bir VLAN'a düşmesi.
- !Dokümantasyon eksikliği: Hangi portun hangi VLAN'a ait olduğunun kayıtlı olmaması, sorun gidermeyi saatlerce uzatır.
- !Yönetim ağının açık bırakılması: Switch ve erişim noktası yönetim arayüzlerinin misafir ağından erişilebilir olması.
VLAN ile birlikte uygulanması gereken önlemler
VLAN bir başlangıçtır, son değil. Güvenli bir otel ağı için VLAN'a ek olarak:
- İnter-VLAN firewall kuralları ve erişim matrisi
- Misafir ağında istemci izolasyonu
- Captive portal tabanlı kullanıcı doğrulama
- Ağ cihazlarında güçlü yönetici parolaları ve güncel yazılım
- Kullanılmayan switch portlarının kapatılması
- Merkezi loglama ve izleme
birlikte uygulanmalıdır.
Sık sorulan sorular
VLAN için yeni switch almam gerekir mi?
VLAN için yönetilebilir (managed veya smart) switch gerekir. Yönetilemeyen (unmanaged) switch'ler VLAN etiketlerini anlamaz ve ayrım yapamaz. Mevcut switch'lerinizin VLAN desteği olup olmadığı model bazında kontrol edilmelidir.
Kaç VLAN kullanmalıyım?
Gereğinden fazla VLAN yönetimi zorlaştırır, az VLAN ise riskleri bir araya toplar. Çoğu otel için misafir, personel, otel sistemleri, POS, kamera, IoT ve yönetim olmak üzere beş ile yedi VLAN dengeli bir başlangıçtır.
VLAN internet hızını etkiler mi?
VLAN etiketlemesi performans üzerinde ihmal edilebilir bir etkiye sahiptir. Aksine, yayın trafiğini azalttığı ve trafiği ayırdığı için büyük ağlarda performansı olumlu etkileyebilir.
Misafir Wi-Fi ve personel Wi-Fi aynı erişim noktasından yayınlanabilir mi?
Evet. Erişim noktası her SSID'yi farklı bir VLAN'a bağlayabiliyorsa, iki ağ aynı donanım üzerinden ancak mantıksal olarak tamamen ayrı biçimde yayınlanabilir.
IPTV ve akıllı oda cihazları için ayrı VLAN gerekli mi?
Önerilir. Akıllı TV'ler, termostatlar, kapı kilitleri ve benzeri IoT cihazları genellikle sınırlı güvenlik özelliklerine sahiptir ve uzun süre güncelleme almayabilir. Bu cihazları ayrı bir VLAN'da tutmak, olası bir zafiyetin misafir ağına veya otel sistemlerine yayılmasını engeller. Ayrıca IPTV gibi çoklu yayın (multicast) kullanan servislerin performansı da ayrı bir ağda daha kolay yönetilir.
VLAN yapılandırmasını kim yapmalı?
Ağ tasarımı ve yapılandırması deneyimli bir ağ uzmanı tarafından yapılmalı ve dokümante edilmelidir. Yanlış bir trunk veya firewall ayarı tüm otelin bağlantısını kesebileceğinden, değişiklikler bakım penceresinde ve geri dönüş planıyla yapılmalıdır.
Richspot ile sonraki adım
Richspot Hotspot, misafir VLAN'ı üzerinde çalışan captive portal, kullanıcı doğrulama, oturum ve bant genişliği yönetimi ile 5651 kapsamında loglama katmanını sağlar. MikroTik RouterOS için optimize edilmiş yapısı sayesinde VLAN tabanlı ağ mimarilerinde misafir erişim katmanı olarak konumlandırılabilir.
Richspot Hotspot'un mevcut VLAN ve MikroTik mimarinizde nasıl konumlanacağını proje tasarımında belirleyin. Ağ yapınızı uzman ekiple birlikte değerlendirin.
