VLAN und Trennung des Gästenetzes im Hotel: Leitfaden zu Planung, Konfiguration und Test
Kurz erklärt: Was ist ein VLAN und warum nutzen Hotels es?
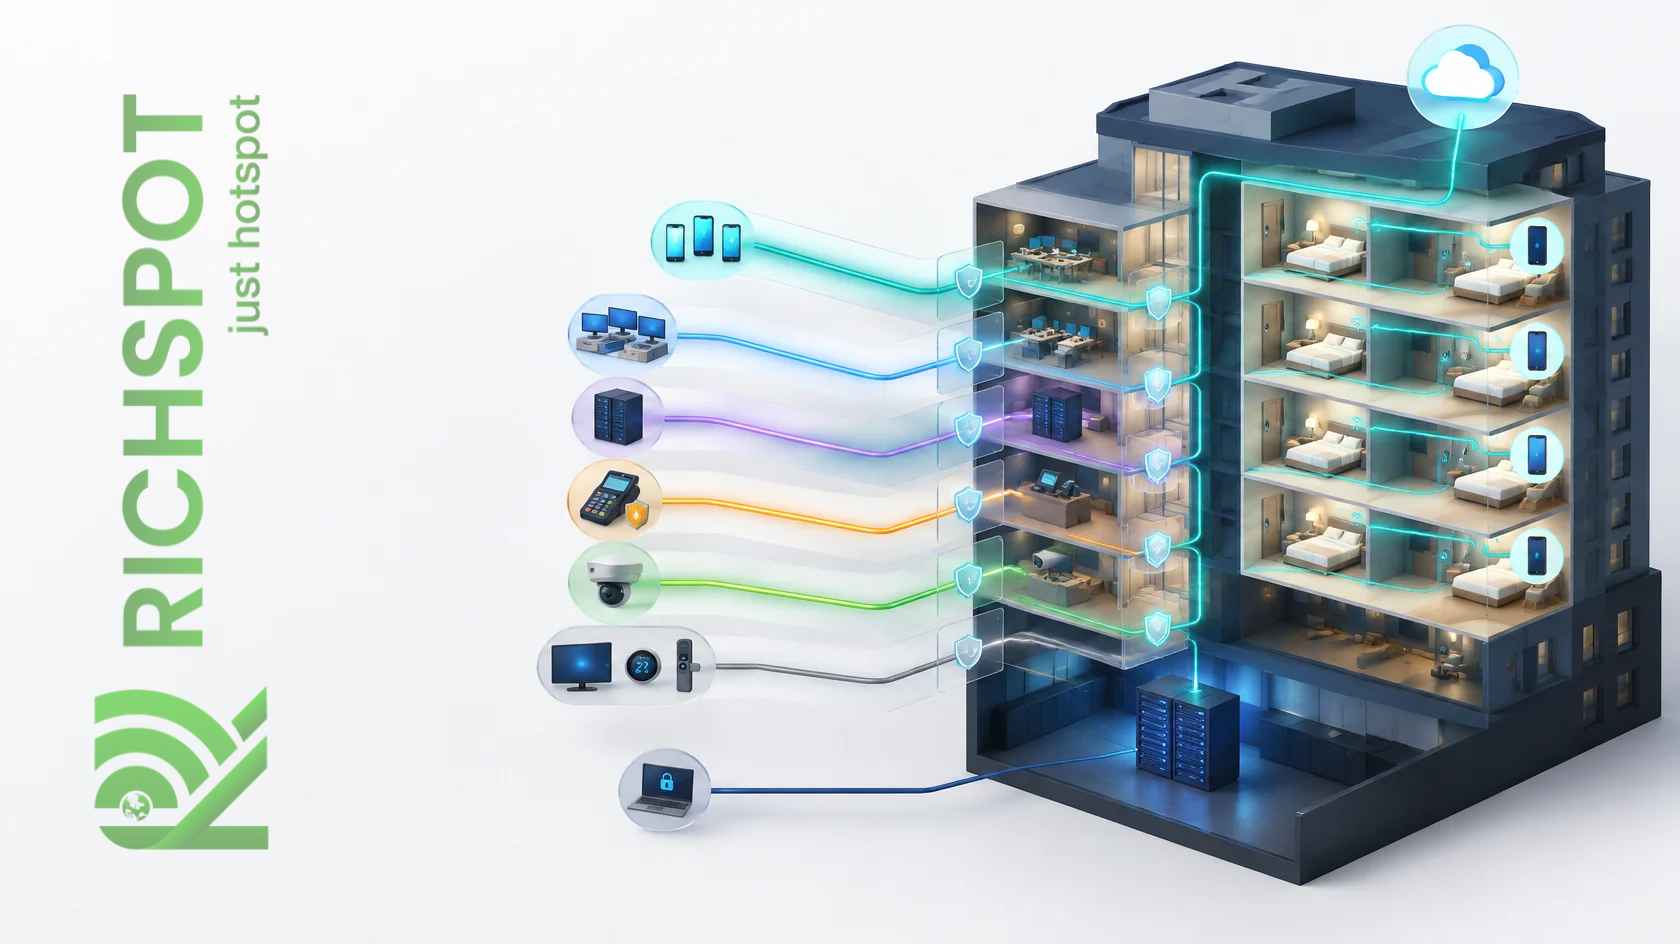
Ein VLAN (Virtual Local Area Network) ermöglicht es, auf derselben physischen Verkabelung und Switch-Infrastruktur mehrere voneinander isolierte logische Netze zu betreiben. In Hotels trennen VLANs Gerätegruppen wie Gäste-WLAN, Personalrechner, POS-Terminals, Kamerasysteme, IPTV, Gebäudeautomation und Netzwerkverwaltung. Diese Trennung erleichtert die Zugriffskontrolle, begrenzt die Auswirkungen eines Sicherheitsvorfalls, reduziert Broadcast-Verkehr und beschleunigt die Fehlersuche. Ein VLAN allein bietet jedoch keine vollständige Sicherheit; der Verkehr zwischen VLANs muss per Firewall-Regeln kontrolliert werden.
Wie sieht ein Hotelnetz ohne VLANs aus?
Ohne VLANs liegen alle Geräte in einem „flachen" Netz. Das Smartphone des Gastes, der Rezeptionsrechner, der Buchhaltungsserver, das POS-Gerät an der Kasse, der Kamerarekorder und die Smart-TVs beziehen Adressen aus demselben IP-Bereich und sehen sich direkt. Die Folgen:
- Ein mit Schadsoftware infiziertes Gästegerät kann Hotelrechner scannen.
- Die Verwaltungsoberfläche von Kamerarekorder oder Drucker ist aus dem Gästenetz erreichbar.
- Broadcast-Verkehr verbreitet sich im ganzen Netz; mit wachsender Größe sinkt die Leistung.
- Bei Problemen ist schwer zu erkennen, aus welcher Gerätegruppe sie stammen.
- Unterschiedliche Richtlinien (Geschwindigkeit, Zugriff, Protokollierung) für verschiedene Gerätegruppen sind kaum umsetzbar.
Mit VLANs arbeitet jede Gerätegruppe in ihrem eigenen logischen Netz, und Kommunikation zwischen Gruppen ist nur über ausdrücklich erlaubte Regeln möglich. Für das Hotel bedeutet das mehr Kontrolle, bessere Übersicht bei Störungen und die Möglichkeit, für Gäste, Personal und Betriebsgeräte jeweils passende Richtlinien festzulegen – ohne zusätzliche Verkabelung oder separate Hardware für jedes Netz.
Grundbegriffe
VLAN-ID
Jedes VLAN wird durch eine Zahl zwischen 1 und 4094 gekennzeichnet, etwa 10 für das Gästenetz und 20 für das Personalnetz.
Tagging (802.1Q)
Damit mehrere VLANs über dasselbe Kabel laufen können, wird den Ethernet-Frames ein Tag mit der VLAN-Nummer hinzugefügt. Dieser Standard heißt IEEE 802.1Q.
Access-Port
Ein Switch-Port, der einem einzigen VLAN angehört und ungetaggten Verkehr trägt. VLAN-unkundige Geräte wie Rechner, Drucker oder Kameras werden an Access-Ports angeschlossen. Der Port des Rezeptionsrechners wird beispielsweise VLAN 20 als Access-Port zugewiesen.
Trunk-Port
Ein Port, der mehrere VLANs getaggt überträgt. Verbindungen zwischen Switches, zum Router und zu Access Points mit mehreren SSIDs laufen meist über Trunk-Ports.
Native / ungetaggtes VLAN
Das VLAN, dem ungetaggter Verkehr auf einem Trunk-Port zugeordnet wird. Aus Sicherheitsgründen sollte das native VLAN ein ungenutztes VLAN sein oder sorgfältig verwaltet werden.
Inter-VLAN-Routing
Die Weiterleitung von Verkehr zwischen VLANs über einen Router oder Layer-3-Switch. Hier greifen die Firewall-Regeln und legen fest, welches VLAN welches erreichen darf.
Beispiel für einen Hotel-VLAN-Plan
Ein Beispielplan für ein mittelgroßes Hotel:
- VLAN 10 – Gäste-WLAN: 10.10.0.0/22 – Hotspot aktiv, nur Internetzugang
- VLAN 20 – Personal: 10.20.0.0/24 – Bürorechner, Personal-WLAN
- VLAN 30 – Hotelsysteme: 10.30.0.0/24 – PMS-Server, Buchhaltung, Dateiserver
- VLAN 40 – POS: 10.40.0.0/24 – Kassen und Zahlungsterminals
- VLAN 50 – Kameras: 10.50.0.0/24 – IP-Kameras und Rekorder
- VLAN 60 – IPTV und IoT: 10.60.0.0/24 – Zimmer-TVs, smarte Thermostate, Türschlösser
- VLAN 99 – Verwaltung: 10.99.0.0/24 – Verwaltungsoberflächen von Switches, Access Points und Router
Für jedes VLAN sind Gateway-Adresse, DHCP-Pool, DNS-Server und Lease-Zeit separat festzulegen. Im Gästenetz sollte das Subnetz für die Hochsaison ausreichend groß und die Lease-Zeit kurz sein.
Zugriffsmatrix zwischen VLANs
Das wichtigste Ergebnis des VLAN-Designs ist eine Zugriffsmatrix, die zeigt, welches Netz welches erreichen darf. Grundprinzip: „standardmäßig blockieren, Nötiges öffnen":
- Gäste → Internet: Erlauben
- Gäste → alle anderen VLANs: Blockieren
- Personal → Hotelsysteme: Nur benötigte Ports
- Personal → Internet: Erlauben (bei Bedarf gefiltert)
- POS → Adressen des Zahlungsdienstleisters: Nur benötigte Ziele
- POS → andere VLANs: Blockieren
- Kameras → Rekorder: Erlauben; Internetzugang blockieren, wenn nicht nötig
- IoT → Cloud-Dienste des Herstellers: Nur benötigte Ziele
- Verwaltung → alle Netzwerkgeräte: Erlauben (nur von autorisierten Administratorgeräten)
- Kein VLAN → Verwaltung: Blockieren
Diese Matrix sollte schriftlich festgehalten und eins zu eins in Firewall-Regeln umgesetzt werden.
VLANs im WLAN
Moderne Access Points können mehrere SSIDs ausstrahlen und jede einem anderen VLAN zuordnen. Zum Beispiel:
- SSID „Hotel-Gast" → VLAN 10
- SSID „Hotel-Personal" → VLAN 20 (WPA2/WPA3-Enterprise)
- SSID „Hotel-IoT" (versteckt) → VLAN 60
Der Switch-Port des Access Points wird dabei als Trunk konfiguriert, die VLANs laufen getaggt. Die eigene Verwaltungsadresse des Access Points liegt im Verwaltungs-VLAN. Auf der Gäste-SSID muss die Client-Isolation aktiviert sein.
Beispielkonfiguration: MikroTik (RouterOS v7)
Das folgende Beispiel zeigt, wie man auf einem MikroTik-Router per Bridge-VLAN-Filterung Gäste- und Personal-VLAN definiert und das Gästenetz von anderen Netzen isoliert. Schnittstellennamen und Adressen sind Beispiele.
/interface bridge add name=br-lan vlan-filtering=yes
/interface bridge port add bridge=br-lan interface=ether2 comment="Core-Switch Trunk"
/interface bridge port add bridge=br-lan interface=ether5 pvid=20 comment="Rezeption PC Access"
/interface bridge vlan add bridge=br-lan tagged=br-lan,ether2 vlan-ids=10,20,30,99
/interface bridge vlan add bridge=br-lan tagged=br-lan untagged=ether5 vlan-ids=20

/interface vlan add interface=br-lan name=vlan10-gast vlan-id=10
/interface vlan add interface=br-lan name=vlan20-personal vlan-id=20
/interface vlan add interface=br-lan name=vlan30-systeme vlan-id=30

/ip address add address=10.10.0.1/22 interface=vlan10-gast
/ip address add address=10.20.0.1/24 interface=vlan20-personal
/ip address add address=10.30.0.1/24 interface=vlan30-systeme

# Lesbare Firewall mit Interface-Listen
/interface list add name=LAN-INTERN
/interface list member add list=LAN-INTERN interface=vlan20-personal
/interface list member add list=LAN-INTERN interface=vlan30-systeme
/ip firewall filter add chain=forward in-interface=vlan10-gast out-interface-list=LAN-INTERN action=drop comment="Gast -> intern gesperrt"
In einer realen Installation sollten zusätzlich vom Personalnetz zu den Hotelsystemen nur die nötigen Ports geöffnet, der Zugriff auf das Verwaltungs-VLAN beschränkt und die Regelreihenfolge mit den dynamischen Hotspot-Regeln abgestimmt werden.
Testschritte
Eine VLAN-Konfiguration ist erst dann abgeschlossen, wenn sie nachweislich so funktioniert wie geplant. Die Testergebnisse sollten schriftlich festgehalten und nach jeder größeren Änderung wiederholt werden. Nach der VLAN-Konfiguration sind folgende Tests unerlässlich:
- Bestätigen, dass der Internetzugang von einem Gerät im Gästenetz funktioniert.
- Vom selben Gerät aus Ping- und Verbindungsversuche zu Adressen im Personal-, System-, POS- und Verwaltungsnetz durchführen; alle müssen blockiert sein.
- Prüfen, dass sich zwei Geräte im Gästenetz nicht erreichen (Client-Isolation).
- Bestätigen, dass ein Personalgerät nur die erlaubten Server und Ports erreicht.
- Prüfen, dass DHCP in jedem VLAN Adressen aus dem richtigen Pool vergibt.
- Testen, dass jede SSID auf den Access Points im richtigen VLAN landet.
- Port für Port die korrekten Access-/Trunk-Einstellungen der Switches prüfen.
- Sicherstellen, dass Verwaltungsoberflächen nur aus dem Verwaltungs-VLAN erreichbar sind.
Migrationsplan vom flachen Netz zur VLAN-Struktur
Das Netz eines laufenden Hotels über Nacht neu aufzubauen, ist riskant. Ein schrittweiser Plan minimiert Ausfälle:
- Inventar erstellen: Alle Geräte im Netz (Rechner, POS, Kameras, Drucker, TVs, Access Points, Switches) samt Ports erfassen. Geräte mit statischer IP besonders notieren.
- Plan schreiben: VLAN-Nummern, IP-Bereiche, DHCP-Pools und Zugriffsmatrix dokumentieren.
- Zuerst das Verwaltungsnetz einrichten: Verwaltungsadressen von Switches und Access Points ins Verwaltungs-VLAN verlegen, damit der Gerätezugriff in den folgenden Schritten erhalten bleibt.
- Gästenetz trennen: Der schnellste Sicherheitsgewinn. Gäste-SSID auf VLAN 10 legen, Hotspot- und Firewall-Regeln anwenden.
- Kritische Systeme verlegen: POS, Kameras und Hotelsysteme nacheinander in eigene VLANs verschieben und nach jedem Schritt die Anwendung testen.
- Personalnetz ordnen: Personalrechner und Personal-WLAN in VLAN 20 verlegen; zu Servern nur nötige Zugriffe öffnen.
- Abschlussprüfung und Aufräumen: Ungenutzte Ports abschalten, alte Regeln entfernen, Endzustand dokumentieren.
Jeder Schritt sollte in Zeiten geringer Belegung und mit Rückfallplan erfolgen. So bleibt der laufende Hotelbetrieb während der gesamten Umstellung stabil.
Beispielszenario: Was passiert ohne Trennung?
In einem Hotel mit flachem Netz scannt Schadsoftware auf dem Laptop eines Gastes das Netz. In kurzer Zeit findet sie Rezeptionsrechner, freigegebene Ordner und einen Kamerarekorder mit Standardpasswort. Hoteldaten geraten in Gefahr, und die Ursachensuche dauert Tage. Mit VLANs und Firewall-Regeln hätte das infizierte Gerät nur ins Internet gelangen können und nicht einmal andere Gästegeräte gesehen; der Schaden wäre auf ein einziges Gerät begrenzt geblieben.
Häufige Fehler
- !Falsche Portzuweisung: Ein POS-Gerät hängt versehentlich an einem Port des Gäste-VLANs.
- !Fehlende Trunk-Einstellung: Das Gäste-VLAN ist am Port des Access Points nicht getaggt hinterlegt; Gäste erhalten keine IP-Adresse.
- !VLANs ohne Firewall: VLANs werden angelegt, der Verkehr zwischen ihnen bleibt am Router aber frei.
- !DHCP-Konflikte: Mehrere DHCP-Server vergeben Adressen im selben VLAN.
- !Natives VLAN vernachlässigt: Ungetaggter Verkehr landet in einem unerwarteten VLAN.
- !Fehlende Dokumentation: Ohne Aufzeichnung, welcher Port zu welchem VLAN gehört, dauert die Fehlersuche Stunden.
- !Offenes Verwaltungsnetz: Verwaltungsoberflächen von Switches und Access Points sind aus dem Gästenetz erreichbar.
Maßnahmen, die zusammen mit VLANs nötig sind
Ein VLAN ist ein Anfang, kein Ende. Für ein sicheres Hotelnetz gehören dazu:
- Inter-VLAN-Firewall-Regeln und eine Zugriffsmatrix
- Client-Isolation im Gästenetz
- Nutzerauthentifizierung per Captive Portal
- Starke Administratorpasswörter und aktuelle Software auf Netzwerkgeräten
- Abschalten ungenutzter Switch-Ports
- Zentrale Protokollierung und Überwachung
Häufig gestellte Fragen
Brauche ich für VLANs neue Switches?
VLANs erfordern verwaltete (Managed oder Smart) Switches. Nicht verwaltete Switches verstehen keine VLAN-Tags. Ob Ihre Switches VLANs unterstützen, ist modellbezogen zu prüfen.
Wie viele VLANs sollte ich nutzen?
Zu viele VLANs erschweren die Verwaltung, zu wenige bündeln Risiken. Für die meisten Hotels sind fünf bis sieben VLANs – Gäste, Personal, Hotelsysteme, POS, Kameras, IoT und Verwaltung – ein ausgewogener Start.
Beeinflussen VLANs die Internetgeschwindigkeit?
VLAN-Tagging hat einen vernachlässigbaren Einfluss auf die Leistung. Da es Broadcast-Verkehr reduziert und Verkehr trennt, kann es die Leistung großer Netze sogar verbessern.
Können Gäste- und Personal-WLAN vom selben Access Point gesendet werden?
Ja. Kann der Access Point jede SSID einem anderen VLAN zuordnen, laufen beide Netze über dieselbe Hardware, bleiben logisch aber vollständig getrennt.
Brauchen IPTV und smarte Zimmergeräte ein eigenes VLAN?
Das wird empfohlen. Smart-TVs, Thermostate, Türschlösser und ähnliche IoT-Geräte haben oft begrenzte Sicherheitsfunktionen und erhalten mitunter lange keine Updates. Ein eigenes VLAN verhindert, dass sich eine Schwachstelle auf Gästenetz oder Hotelsysteme ausbreitet. Multicast-Dienste wie IPTV lassen sich in einem eigenen Netz zudem leichter verwalten.
Wer sollte VLANs konfigurieren?
Netzdesign und Konfiguration sollten von einem erfahrenen Netzwerkspezialisten erstellt und dokumentiert werden. Da eine falsche Trunk- oder Firewall-Einstellung das ganze Hotel vom Netz trennen kann, sind Änderungen in einem Wartungsfenster mit Rückfallplan vorzunehmen.
Nächster Schritt mit Richspot
Richspot Hotspot stellt im Gäste-VLAN Captive Portal, Nutzerauthentifizierung, Sitzungs- und Bandbreitenverwaltung sowie die Protokollierungsschicht im Rahmen des Gesetzes Nr. 5651 bereit. Dank der für MikroTik RouterOS optimierten Struktur lässt es sich in VLAN-basierten Netzarchitekturen als Gästezugangsschicht einsetzen.
Legen Sie bei der Projektplanung fest, wie sich Richspot Hotspot in Ihre bestehende VLAN- und MikroTik-Architektur einfügt. Bewerten Sie Ihre Netzstruktur gemeinsam mit dem Expertenteam.
