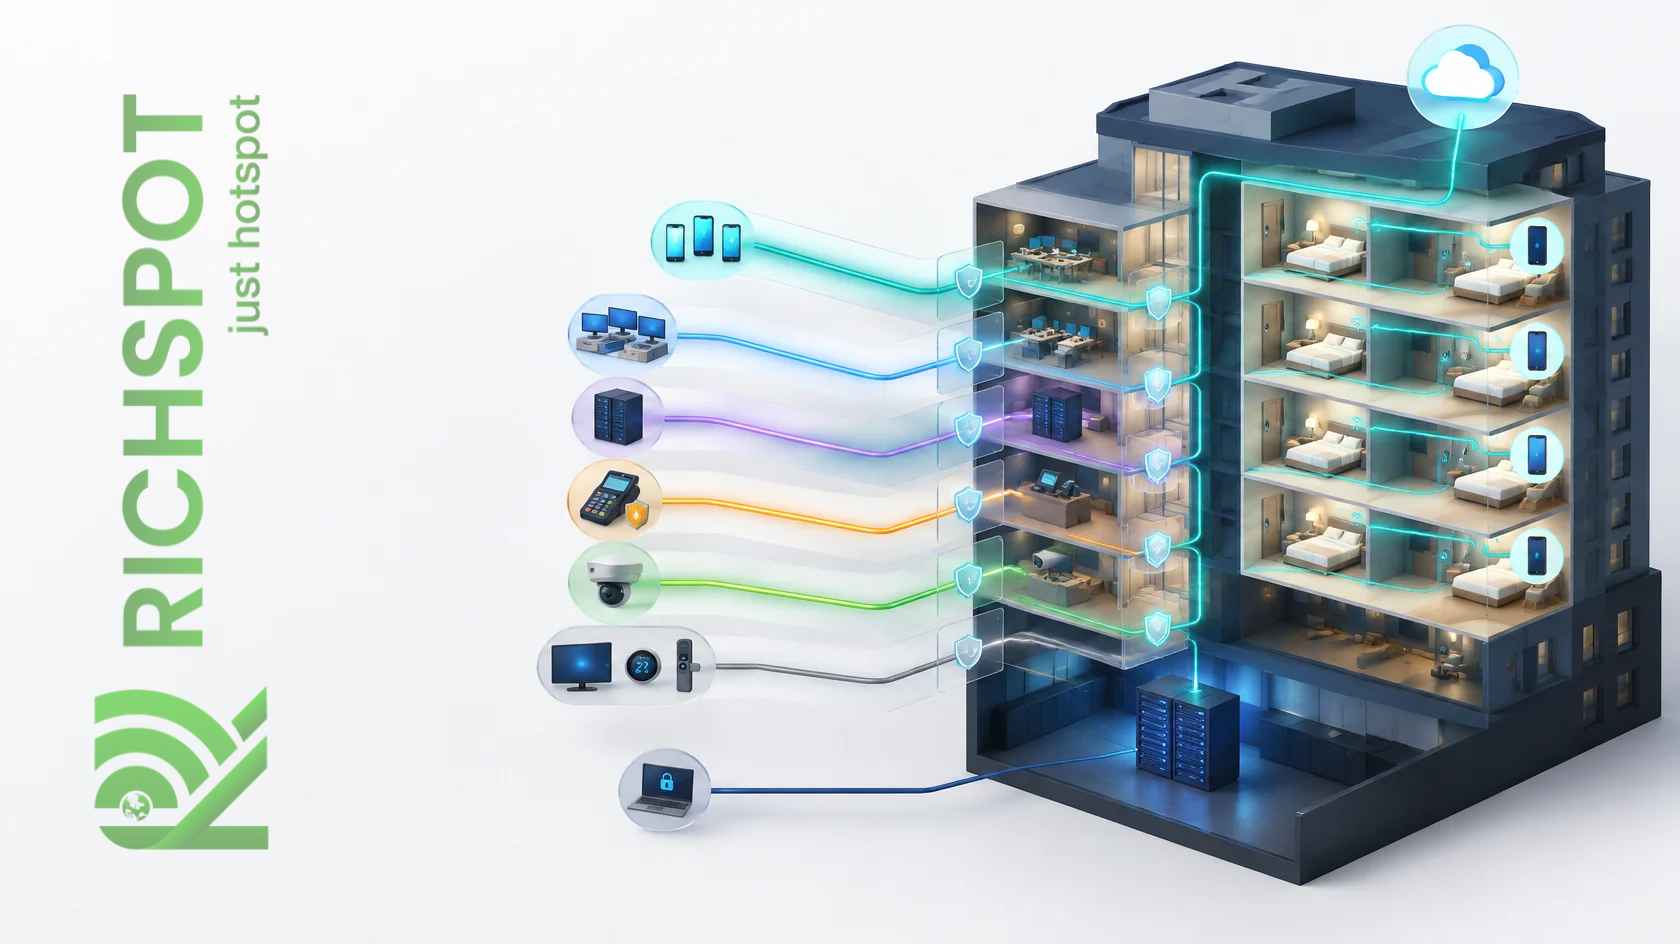
VLAN и разделение гостевой сети в отелях: руководство по проектированию, настройке и тестированию
Коротко: что такое VLAN и зачем он нужен отелям?
VLAN (Virtual Local Area Network — виртуальная локальная сеть) — технология, позволяющая создавать на одной физической кабельной системе и инфраструктуре коммутаторов несколько изолированных друг от друга логических сетей. В отелях VLAN используют для разделения групп устройств: гостевого Wi-Fi, компьютеров персонала, POS-терминалов, систем видеонаблюдения, IPTV, автоматизации здания и управления сетью. Такое разделение упрощает контроль доступа, ограничивает последствия инцидентов безопасности, уменьшает широковещательный трафик и ускоряет поиск неисправностей. Однако сам по себе VLAN не обеспечивает полной безопасности: трафик между VLAN нужно контролировать правилами межсетевого экрана.
Как выглядит сеть отеля без VLAN?
В сети без VLAN все устройства находятся в одной «плоской» сети. Телефон гостя, компьютер ресепшена, бухгалтерский сервер, POS-устройство на кассе, видеорегистратор и смарт-телевизоры получают адреса из одного IP-блока и напрямую видят друг друга. Последствия такой схемы:
- Заражённое устройство гостя может сканировать компьютеры отеля.
- Интерфейс управления видеорегистратора или принтера доступен из гостевой сети.
- Широковещательный трафик распространяется по всей сети; с её ростом производительность падает.
- При проблеме трудно понять, из какой группы устройств она исходит.
- Применять разные политики (скорость, доступ, журналирование) к разным группам устройств практически невозможно.
С VLAN каждая группа устройств работает в своей логической сети, а связь между группами возможна только по явно разрешённым правилам.
Основные понятия
VLAN ID
Каждый VLAN обозначается номером от 1 до 4094 — например, 10 для гостевой сети и 20 для сети персонала.
Тегирование (802.1Q)
Чтобы передавать несколько VLAN по одному кабелю, в Ethernet-кадры добавляется тег с номером VLAN. Этот стандарт называется IEEE 802.1Q.
Порт access
Порт коммутатора, принадлежащий одному VLAN и передающий нетегированный трафик. К портам access подключаются устройства, ничего не знающие о VLAN: компьютеры, принтеры, камеры. Например, порт, к которому подключён компьютер ресепшена, назначается в VLAN 20 как access.
Порт trunk
Порт, передающий несколько VLAN с тегами. Соединения между коммутаторами, подключение маршрутизатора и точки доступа с несколькими SSID обычно подключаются к портам trunk.
Native / нетегированный VLAN
VLAN, в который попадает нетегированный трафик на порту trunk. В целях безопасности native VLAN рекомендуется назначать неиспользуемым VLAN или тщательно им управлять.
Маршрутизация между VLAN
Передача трафика между разными VLAN через маршрутизатор или коммутатор третьего уровня. Именно здесь действуют правила межсетевого экрана, определяющие, какой VLAN может обращаться к какому.
Пример плана VLAN для отеля
Пример плана для отеля среднего размера:
- VLAN 10 — гостевой Wi-Fi: 10.10.0.0/22 — хотспот включён, только доступ в интернет
- VLAN 20 — персонал: 10.20.0.0/24 — офисные компьютеры, Wi-Fi персонала
- VLAN 30 — системы отеля: 10.30.0.0/24 — сервер PMS, бухгалтерия, файловый сервер
- VLAN 40 — POS: 10.40.0.0/24 — кассы и платёжные терминалы
- VLAN 50 — камеры: 10.50.0.0/24 — IP-камеры и регистратор
- VLAN 60 — IPTV и IoT: 10.60.0.0/24 — телевизоры в номерах, умные термостаты, дверные замки
- VLAN 99 — управление: 10.99.0.0/24 — интерфейсы управления коммутаторами, точками доступа и маршрутизатором
Для каждого VLAN нужно отдельно задать адрес шлюза, пул DHCP, DNS-сервер и время аренды. В гостевой сети подсеть должна быть достаточно большой для высокого сезона, а время аренды — коротким.
Матрица доступа между VLAN
Главный результат проектирования VLAN — матрица доступа, показывающая, какая сеть к какой может обращаться. Основной принцип — «по умолчанию запрещено, открыто только необходимое»:
- Гости → интернет: разрешить
- Гости → все остальные VLAN: запретить
- Персонал → системы отеля: только нужные порты
- Персонал → интернет: разрешить (при необходимости с фильтрацией)
- POS → адреса платёжного провайдера: только нужные адресаты
- POS → другие VLAN: запретить
- Камеры → регистратор: разрешить; доступ в интернет запретить, если не нужен
- IoT → облачные сервисы производителя: только нужные адресаты
- Управление → всё сетевое оборудование: разрешить (только с авторизованных устройств администраторов)
- Любой VLAN → управление: запретить
Эту матрицу нужно оформить письменно и в точности реализовать правилами межсетевого экрана.
VLAN в беспроводной сети
Современные точки доступа могут транслировать несколько SSID и привязывать каждый к отдельному VLAN. Например:
- SSID «Hotel-Guest» → VLAN 10
- SSID «Hotel-Staff» → VLAN 20 (WPA2/WPA3-Enterprise)
- SSID «Hotel-IoT» (скрытый) → VLAN 60
В такой схеме порт коммутатора, к которому подключена точка доступа, настраивается как trunk, а соответствующие VLAN передаются с тегами. Собственный адрес управления точки доступа находится в VLAN управления. Для гостевого SSID обязательно включается изоляция клиентов.
Пример конфигурации: MikroTik (RouterOS v7)
Пример ниже показывает, как на маршрутизаторе MikroTik с фильтрацией VLAN на bridge задать гостевой VLAN и VLAN персонала и изолировать гостевую сеть от остальных. Имена интерфейсов и адреса — примеры.
/interface bridge add name=br-lan vlan-filtering=yes
/interface bridge port add bridge=br-lan interface=ether2 comment="Core switch trunk"
/interface bridge port add bridge=br-lan interface=ether5 pvid=20 comment="Reception PC access"
/interface bridge vlan add bridge=br-lan tagged=br-lan,ether2 vlan-ids=10,20,30,99
/interface bridge vlan add bridge=br-lan tagged=br-lan untagged=ether5 vlan-ids=20

/interface vlan add interface=br-lan name=vlan10-guest vlan-id=10
/interface vlan add interface=br-lan name=vlan20-staff vlan-id=20
/interface vlan add interface=br-lan name=vlan30-systems vlan-id=30

/ip address add address=10.10.0.1/22 interface=vlan10-guest
/ip address add address=10.20.0.1/24 interface=vlan20-staff
/ip address add address=10.30.0.1/24 interface=vlan30-systems

# Наглядные правила межсетевого экрана со списками интерфейсов
/interface list add name=LAN-INTERNAL
/interface list member add list=LAN-INTERNAL interface=vlan20-staff
/interface list member add list=LAN-INTERNAL interface=vlan30-systems
/ip firewall filter add chain=forward in-interface=vlan10-guest out-interface-list=LAN-INTERNAL action=drop comment="Guest -> internal blocked"
В реальной установке помимо этих правил нужно открыть из сети персонала к системам отеля только необходимые порты, ограничить доступ к VLAN управления и согласовать порядок правил с динамическими правилами хотспота.
Шаги тестирования
После настройки VLAN обязательно выполните следующие проверки:
- Убедитесь, что с устройства в гостевой сети работает доступ в интернет.
- С того же устройства попробуйте ping и подключение к адресам в сетях персонала, систем отеля, POS и управления; все попытки должны блокироваться.
- Проверьте, что два устройства в гостевой сети не видят друг друга (изоляция клиентов).
- Убедитесь, что устройство персонала имеет доступ только к разрешённым серверам и портам.
- Проверьте, что DHCP в каждом VLAN выдаёт адреса из правильного пула.
- Протестируйте, что каждый SSID на точках доступа попадает в правильный VLAN.
- Проверьте порт за портом правильность настроек access/trunk на коммутаторах.
- Убедитесь, что интерфейсы управления доступны только из VLAN управления.
План перехода от плоской сети к VLAN
Перестраивать сеть работающего отеля за одну ночь рискованно. Поэтапный план перехода минимизирует риск простоев:
- Проведите инвентаризацию: составьте список всех устройств в сети (компьютеры, POS, камеры, принтеры, телевизоры, точки доступа, коммутаторы) и портов, к которым они подключены. Особо отметьте устройства со статическими IP.
- Составьте план: задокументируйте номера VLAN, блоки IP-адресов, пулы DHCP и матрицу доступа.
- Сначала создайте сеть управления: перенесите адреса управления коммутаторов и точек доступа в VLAN управления, чтобы не потерять доступ к устройствам на следующих шагах.
- Отделите гостевую сеть: это самый быстрый выигрыш в безопасности. Привяжите гостевой SSID к VLAN 10 и примените правила хотспота и межсетевого экрана.
- Перенесите критически важные системы: по одной переносите POS, камеры и системы отеля в отдельные VLAN. После каждого переноса проверяйте работу соответствующего приложения.
- Упорядочьте сеть персонала: перенесите компьютеры и Wi-Fi персонала в VLAN 20 и откройте к серверам только необходимый доступ.
- Финальная проверка и очистка: отключите неиспользуемые порты, удалите старые правила и задокументируйте итоговое состояние.
Каждый шаг следует выполнять в часы низкой загрузки и с планом отката.
Пример: что происходит без разделения?
Представим отель с плоской сетью, где вредоносная программа на ноутбуке гостя сканирует другие устройства сети. Вскоре она находит компьютеры ресепшена, общие папки и видеорегистратор со стандартным паролем. В результате данные отеля оказываются под угрозой, а поиск источника инцидента занимает дни. Если бы в том же отеле были настроены VLAN и правила межсетевого экрана, заражённое устройство могло бы выходить только в интернет и не видело бы даже других гостевых устройств; ущерб ограничился бы одним устройством гостя.
Распространённые ошибки
- !Неправильное назначение порта: POS-устройство по ошибке подключено к порту гостевого VLAN.
- !Отсутствие настройки trunk: гостевой VLAN не задан как тегированный на порту точки доступа, и гости не получают IP-адрес.
- !VLAN без межсетевого экрана: VLAN созданы, но трафик между ними на маршрутизаторе не ограничен.
- !Конфликты DHCP: в одном VLAN адреса раздают несколько DHCP-серверов.
- !Невнимание к native VLAN: нетегированный трафик попадает в неожиданный VLAN.
- !Отсутствие документации: без записей о том, какой порт к какому VLAN относится, поиск неисправностей затягивается на часы.
- !Открытая сеть управления: интерфейсы управления коммутаторами и точками доступа доступны из гостевой сети.
Меры, которые нужно применять вместе с VLAN
VLAN — это начало, а не конец. Для безопасной сети отеля вместе с VLAN нужно применять:
- Правила межсетевого экрана между VLAN и матрицу доступа
- Изоляцию клиентов в гостевой сети
- Авторизацию пользователей через captive portal
- Сложные пароли администраторов и актуальное ПО сетевых устройств
- Отключение неиспользуемых портов коммутаторов
- Централизованное журналирование и мониторинг
Часто задаваемые вопросы
Нужно ли покупать новые коммутаторы для VLAN?
Для VLAN нужны управляемые (managed или smart) коммутаторы. Неуправляемые коммутаторы не понимают теги VLAN и не могут разделять трафик. Поддержку VLAN имеющимися коммутаторами нужно проверять для каждой модели.
Сколько VLAN использовать?
Слишком много VLAN усложняют управление, слишком мало — концентрируют риски. Для большинства отелей сбалансированная отправная точка — от пяти до семи VLAN: гости, персонал, системы отеля, POS, камеры, IoT и управление.
Влияют ли VLAN на скорость интернета?
Тегирование VLAN оказывает пренебрежимо малое влияние на производительность. Напротив, за счёт снижения широковещательного трафика и разделения потоков оно может улучшать работу крупных сетей.
Можно ли транслировать гостевой Wi-Fi и Wi-Fi персонала с одной точки доступа?
Да. Если точка доступа может привязать каждый SSID к отдельному VLAN, обе сети могут работать на одном оборудовании, оставаясь логически полностью разделёнными.
Нужен ли отдельный VLAN для IPTV и умных устройств в номерах?
Рекомендуется. Смарт-телевизоры, термостаты, дверные замки и подобные IoT-устройства часто имеют ограниченные функции безопасности и могут долго не получать обновлений. Отдельный VLAN не позволит возможной уязвимости распространиться на гостевую сеть или системы отеля. Кроме того, сервисами с многоадресной рассылкой (multicast), такими как IPTV, проще управлять в отдельной сети.
Кто должен настраивать VLAN?
Проектировать, настраивать и документировать сеть должен опытный сетевой специалист. Поскольку неверная настройка trunk или межсетевого экрана может отключить связь во всём отеле, изменения нужно вносить в окно обслуживания и с планом отката.
Следующий шаг с Richspot
Richspot Hotspot обеспечивает в гостевом VLAN captive portal, авторизацию пользователей, управление сессиями и полосой пропускания, а также уровень журналирования в рамках Закона № 5651. Благодаря архитектуре, оптимизированной для MikroTik RouterOS, его можно использовать как уровень гостевого доступа в сетях на основе VLAN.
Определите на этапе проектирования, как Richspot Hotspot впишется в вашу существующую архитектуру VLAN и MikroTik. Оцените структуру сети вместе с командой специалистов.
