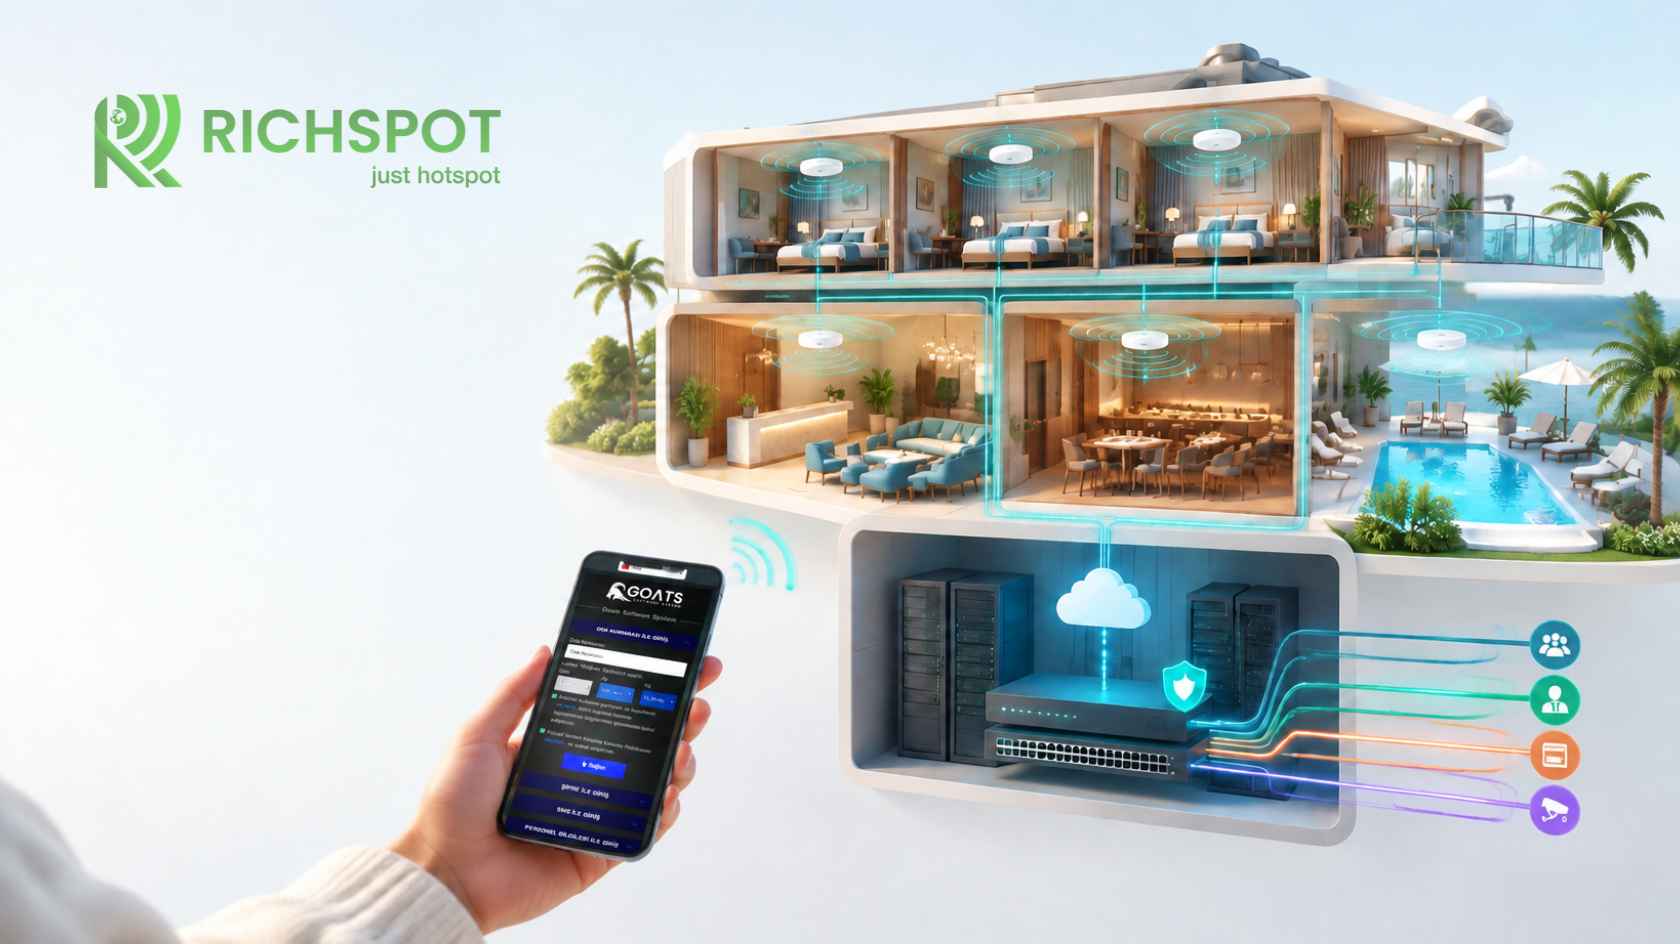
Hotel-Internet mit MikroTik einrichten: Schritt-für-Schritt-Projektleitfaden
Kurz erklärt: Wie richtet man Hotel-Internet mit MikroTik ein?
Die Einrichtung von Hotel-Internet mit MikroTik umfasst die Berechnung der Nutzerkapazität, die Auswahl geeigneter Router, Switches und Access Points, die Trennung von Gäste- und Personalnetz per VLAN, die Konfiguration von DHCP, DNS, NAT und Firewall, die Aktivierung des Hotspot-Dienstes im Gäste-VLAN, die Festlegung von Geschwindigkeitsprofilen, bei Bedarf die Anbindung einer externen Hotspot-Software per RADIUS sowie Tests mit verschiedenen Geräten. Der Erfolg hängt nicht nur vom richtigen Router ab, sondern davon, dass Kapazität, Abdeckung, Backbone, Internetanbindung und Betriebsabläufe gemeinsam geplant werden.
Warum MikroTik?
MikroTik-Geräte sind in türkischen Hotels sehr verbreitet, weil sie Unternehmensfunktionen wie Routing, VLAN, Firewall, queue-basierte Bandbreitenverwaltung, VPN und Hotspot zu günstigen Kosten bieten. RouterOS bietet auf allen Geräten eine ähnliche Verwaltungslogik, sodass sich skalierbare Architekturen vom kleinen Boutique-Hotel bis zur Anlage mit Hunderten Zimmern aufbauen lassen. Zudem ist erfahrenes MikroTik-Fachpersonal in der Türkei vergleichsweise leicht zu finden.
Die Flexibilität von MikroTik birgt jedoch das Risiko von Fehlkonfigurationen. Eine Umgebung mit Standardeinstellungen, ohne Dokumentation oder mit unübersichtlicher Regelreihenfolge kann in der Hochsaison ernste Probleme verursachen. Die Einrichtung sollte daher mit Projektdisziplin angegangen werden: mit klarer Bedarfsanalyse, dokumentiertem Netzplan, schrittweiser Umsetzung, Tests vor dem Livegang und einer verantwortlichen Person für den laufenden Betrieb.
Schritt 1: Bedarfs- und Kapazitätsanalyse
Vor Beginn der Installation sind folgende Fragen zu klären:
- Wie viele Zimmer, Gemeinschaftsbereiche und Gebäude gibt es?
- Wie viele Geräte verbinden sich in der Hochsaison gleichzeitig?
- Wie schnell ist die Internetleitung, gibt es eine Backup-Leitung?
- Welchen Standard hat die vorhandene Verkabelung? Reicht sie bis in Zimmer und Gemeinschaftsbereiche?
- Welche Anmeldemethode wird genutzt (Zimmernummer, SMS, Voucher)?
- Ist eine PMS-Integration gewünscht?
- Nutzen andere Systeme wie Personal, Kassen, Kameras und IPTV dieselbe Infrastruktur?
Beispielrechnung: Ein Stadthotel mit 150 Zimmern, 90 Prozent Belegung, 1,8 Gästen pro Zimmer und 2 Geräten pro Gast kommt auf rund 490 Geräte. Mit 150 zusätzlichen Geräten für Tagungsraum und Restaurant ergibt sich ein Planungsziel von 650 Geräten. Bei einer abendlichen Aktivquote von 50 Prozent sollten Gateway und Internetleitung für etwa 325 gleichzeitig aktive Nutzer ausgelegt werden.
Schritt 2: Hardwareauswahl
Gateway (Router)
Hotspot, Firewall, NAT und Queues belasten die Router-CPU stark. Für kleine Boutique-Hotels können Einstiegs- und Mittelklassemodelle der RouterBOARD-Reihe genügen; bei Hunderten gleichzeitigen Nutzern sollten Modelle mit Mehrkern-CPU und hoher Paketverarbeitung wie die CCR-Serie erwogen werden. Bei der Wahl zählen nicht nur die Portanzahl, sondern CPU, Arbeitsspeicher, Lizenzstufe und die vom Hersteller veröffentlichten Leistungstests.
Switch-Infrastruktur
Benötigt werden verwaltete Switches mit VLAN-Unterstützung und PoE. Der Strombedarf der Access Points ist mit dem gesamten PoE-Budget abzugleichen, und es ist zu prüfen, ob die Uplinks der Etagenswitches zum Core-Switch (idealerweise Glasfaser oder 10G) den Gesamtverkehr tragen.
WLAN-Access-Points
Innen eignen sich Deckenmodelle, außen wetterfeste Geräte. Access Points lassen sich über eine zentrale WLAN-Verwaltung (etwa CAPsMAN in RouterOS) einheitlich konfigurieren. Auch Access Points anderer Hersteller sind möglich; wichtig ist, dass die Gäste-SSID dem richtigen VLAN zugeordnet ist.
Redundanz
Für kritische Häuser empfehlen sich eine zweite Internetleitung, eine USV und ein vorkonfigurierter Ersatzrouter.
Schritt 3: IP- und VLAN-Plan
Ein beispielhafter VLAN- und IP-Plan für ein Hotelnetz:
- VLAN 10 – Gäste: 10.10.0.0/22 (etwa 1.000 Adressen), Hotspot aktiv
- VLAN 20 – Personal: 10.20.0.0/24
- VLAN 30 – Kassen und PMS: 10.30.0.0/24
- VLAN 40 – Kameras: 10.40.0.0/24
- VLAN 50 – IPTV und IoT: 10.50.0.0/24
- VLAN 99 – Netzwerkverwaltung: 10.99.0.0/24
Im Gästenetz sollte die DHCP-Lease-Zeit kurz sein (etwa 1 Stunde), damit Adressen abgereister Geräte schnell frei werden. Der Plan muss dokumentiert und mit den Switch-Port-Zuweisungen vor Ort abgeglichen werden.
Schritt 4: Grundkonfiguration (RouterOS-v7-Beispiel)
Die folgenden Befehle sind eine beispielhafte Startkonfiguration für Gäste-VLAN und Hotspot. Schnittstellennamen, Adressbereiche und Parameter sind an Ihre Umgebung anzupassen. Erstellen Sie vor der Anwendung auf einem Live-Gerät ein Konfigurations-Backup.
# Bridge und VLAN-Filterung
/interface bridge add name=br-lan vlan-filtering=yes
/interface bridge port add bridge=br-lan interface=ether2
/interface bridge vlan add bridge=br-lan tagged=br-lan,ether2 vlan-ids=10,20,99

# VLAN-Schnittstellen
/interface vlan add interface=br-lan name=vlan10-gast vlan-id=10
/interface vlan add interface=br-lan name=vlan20-personal vlan-id=20

# Adressierung und DHCP fuer das Gaestenetz
/ip address add address=10.10.0.1/22 interface=vlan10-gast
/ip pool add name=pool-gast ranges=10.10.0.10-10.10.3.250
/ip dhcp-server add name=dhcp-gast interface=vlan10-gast address-pool=pool-gast lease-time=1h
/ip dhcp-server network add address=10.10.0.0/22 gateway=10.10.0.1 dns-server=10.10.0.1

# Zeitsynchronisation (wichtig fuer die Protokollierung)
/system ntp client set enabled=yes
/system ntp client servers add address=pool.ntp.org
Schritt 5: Hotspot und Benutzerprofile
# Hotspot-Serverprofil und Hotspot
/ip hotspot profile add name=hsprof-gast hotspot-address=10.10.0.1 dns-name=wlan.hotel.local login-by=http-chap use-radius=yes
/ip hotspot add name=hs-gast interface=vlan10-gast address-pool=pool-gast profile=hsprof-gast

# Benutzerprofile (Beispielwerte fuer Geschwindigkeit und Zeit)
/ip hotspot user profile add name=standard rate-limit=5M/5M shared-users=3 idle-timeout=30m
/ip hotspot user profile add name=premium rate-limit=20M/20M shared-users=4 idle-timeout=30m

# RADIUS fuer externe Hotspot-Software (Adresse und Secret sind Beispiele)
/radius add service=hotspot address=203.0.113.10 secret=EinStarkesGeheimnis
Werden ein externes Captive Portal oder ein SMS-Dienst genutzt, sind die jeweiligen Domains in den Walled Garden einzutragen:
/ip hotspot walled-garden add dst-host=portal.beispiel-hotspot.comWie legt man Geschwindigkeitsprofile fest?
Die Werte in den Benutzerprofilen sollten auf Leitungskapazität und realen Nutzungsdaten beruhen, nicht auf Schätzungen. Eine praktische Startmethode: Etwa 80 Prozent der Gesamtkapazität werden dem Gästeverkehr zugewiesen, durch die geschätzte Zahl gleichzeitig aktiver Nutzer zur Spitzenzeit geteilt, und das Ergebnis gilt als angestrebte Mindestgeschwindigkeit pro Nutzer. Werden etwa von 500 Mbit/s 400 Mbit/s den Gästen zugewiesen und 200 gleichzeitig aktive Nutzer erwartet, ergibt das im Schnitt 2 Mbit/s pro Nutzer. Da nicht alle gleichzeitig die volle Bandbreite nutzen, kann die Obergrenze (rate-limit) ein Mehrfaches betragen, etwa 5–8 Mbit/s.
In RouterOS erzeugt der im Hotspot-Benutzerprofil definierte rate-limit-Wert für jede Sitzung eine dynamische Simple Queue. Bei vielen Nutzern erhöht die Zahl der Queues die CPU-Last; gegebenenfalls ist stärkere Hardware zu wählen oder die Queue-Struktur zu optimieren. Premium-Pakete lassen sich für Geschäftsgäste und Suiten mit eigenen Profilen anbieten.
Beispielarchitekturen nach Größe
Boutique-Hotel (15–40 Zimmer)
Ein MikroTik-Router der Mittelklasse, ein oder zwei PoE-Switches und 6–12 Access Points genügen oft. Drei VLANs für Gäste, Personal und Verwaltung, eine Internetleitung mit Mobilfunk-Backup und Anmeldung per Zimmernummer oder Ein-Klick über externe Hotspot-Software sind ein typischer Aufbau.
Stadthotel (80–200 Zimmer)
Nötig sind ein Router mit hoher Paketverarbeitung, auf die Etagen verteilte PoE-Switches und ein Glasfaser-Backbone. Gäste-, Personal-, Kassen-, Kamera-, IPTV- und Verwaltungs-VLANs werden getrennt. Internetleitungen zweier Anbieter werden mit Failover konfiguriert. Für Tagungsräume wird eigene Kapazität eingeplant.
Resort und Ferienanlage (über 200 Zimmer)
Im Kern kommen ein leistungsstarker, möglichst redundanter Router-Aufbau, Glasfaser zwischen Gebäuden, Outdoor-Access-Points und zentrale WLAN-Verwaltung zum Einsatz. Nutzergruppen (Übernachtungsgäste, Tagesgäste, Kongressteilnehmer, Personal) werden mit eigenen Richtlinien verwaltet. Zentrale Überwachung und Berichte werden unverzichtbar.
Schritt 6: Sicherheit und VLAN-Isolation
Verkehr vom Gäste-VLAN in andere interne Netze muss blockiert werden. Beispielregel:
/ip firewall filter add chain=forward in-interface=vlan10-gast out-interface=!ether1-wan action=drop comment="Gaeste nur ins Internet"Zusätzlich:
- Den Standardnutzer „admin" entfernen und für jeden Administrator ein eigenes Konto anlegen.
- Unter /ip service nicht genutzte Dienste (telnet, ftp, www) deaktivieren; WinBox und SSH nur aus dem Verwaltungs-VLAN erlauben.
- Wird die API genutzt, nur die Adresse der Hotspot-Software zulassen.
- Für die Gäste-SSID auf den Access Points die Client-Isolation aktivieren.
Schritt 7: Tests
Vor dem Livegang sollten folgende Tests erfolgen:
- Verbindung und automatisches Öffnen des Portals mit Android-, iOS-, Windows- und macOS-Geräten
- Erfolgreiche und fehlgeschlagene Anmeldungen mit jeder Methode
- Internetzugang nach der Anmeldung und korrekte Anwendung des Geschwindigkeitsprofils
- Funktion von Sitzungs- und Leerlauf-Timeout
- Bestätigung, dass der Zugriff vom Gästenetz auf Personal-, Kassen- und Verwaltungsnetz blockiert ist
- Roaming-Tests zwischen Access Points
- Umschaltung auf die Backup-Leitung bei Internetausfall
- Prüfung, dass Protokolle mit korrekter Zeit erstellt werden
Schritt 8: Livegang und Dokumentation
- Die Umstellung in eine Phase geringer Belegung und in die Nachtstunden legen.
- Backup der bisherigen Konfiguration und einen Rückfallplan bereithalten.
- Das Rezeptionsteam über den neuen Anmeldeablauf informieren.
- Ein Netzwerkdokument mit IP-Plan, VLAN-Liste, Switch-Port-Zuweisungen, Benutzerprofilen und Administratorkonten erstellen.
- In den ersten Wochen Berichte im Verwaltungspanel und Nutzerbeschwerden eng beobachten.
Wartung und Nachhaltigkeit
- RouterOS und Gerätesoftware regelmäßig auf die aktuelle stabile Version bringen; vorher mit /system backup save und /export file= sichern.
- Monatlich die Entwicklung von CPU, Arbeitsspeicher und aktiven Nutzern prüfen.
- Vor der Saison Kapazität und Hardwarezustand neu bewerten.
- Konfigurationsänderungen mit Datum und Beschreibung dokumentieren.
Häufige Fehler
- !Den Router nur nach Preis wählen, ohne die Nutzerzahl zu berechnen.
- !Alle Geräte in einem flachen Netz ohne VLANs betreiben.
- !Firewall-Regeln hinzufügen, die mit den dynamischen Hotspot-Regeln kollidieren.
- !NTP nicht aktivieren und Protokolle mit falscher Zeit führen.
- !Standard-Administratorkonto und Dienste offen lassen.
- !Nichts dokumentieren, sodass der Aufbau nach dem Weggang des Installateurs unverständlich ist.
Häufig gestellte Fragen
Welches MikroTik-Modell sollte ich wählen?
Das richtige Modell hängt von der Zahl gleichzeitig aktiver Nutzer, der Leitungsgeschwindigkeit, der Regelkomplexität und dem Redundanzbedarf ab. Bewerten Sie nach der Kapazitätsrechnung die Leistungstests des Herstellers zusammen mit den Empfehlungen Ihres Hotspot-Anbieters.
Gibt es beim Hotspot Unterschiede zwischen RouterOS v6 und v7?
Die Grundlogik ist ähnlich, doch einige Menüstrukturen, das WLAN-Verwaltungspaket und die Syntax von Einstellungen wie NTP haben sich geändert. Für neue Installationen wird die aktuelle stabile v7 empfohlen. Bei externer Hotspot-Software muss die unterstützte Version bestätigt werden.
Kann ich meine vorhandenen Access Points verwenden?
Meist ja, sofern sie VLAN-Tagging (802.1Q) unterstützen und die Gäste-SSID dem richtigen VLAN zuordnen können. Alte Geräte mit geringer Kapazität können in stark genutzten Bereichen Leistungsprobleme verursachen.
Wie lange dauert die Installation?
In einem kleinen Boutique-Hotel können wenige Tage reichen. In großen Häusern kann es mit Begehung, Verkabelung, Konfiguration, Tests und Pilotphase mehrere Wochen dauern.
Kann das hauseigene Personal die Installation übernehmen?
Technikpersonal mit MikroTik-Grundkenntnissen kann kleine Installationen durchführen. Bei Umgebungen mit vielen VLANs, Redundanz und Hunderten Nutzern senkt die Zusammenarbeit mit einem erfahrenen Netzwerkspezialisten oder dem Technikteam des Hotspot-Anbieters die Risiken von Fehlkonfiguration, Sicherheitslücken und Ausfällen mitten in der Saison deutlich. Wichtig ist auch eine Betriebsschulung für das Hotelpersonal nach der Installation.
Hotspot auf MikroTik oder in externer Software verwalten?
MikroTik ist stark bei der Durchsetzung des Netzzugangs. Für Corporate-Portal-Design, mehrere Anmeldemethoden, PMS-Integration, zentrale Berichte und Protokollverwaltung bietet das Zusammenspiel mit externer Hotspot-Software eine nachhaltigere Lösung.
Nächster Schritt mit Richspot
Richspot Hotspot wurde mit einer speziell für MikroTik RouterOS optimierten API-Struktur entwickelt, um das Gästezugangserlebnis auf MikroTik-Infrastruktur zu verwalten. Nach der Installation lassen sich Nutzer, Bandbreiten, aktive Sitzungen, Voucher-Codes, SMS-Protokolle und Logs in einem Verwaltungspanel verfolgen.
Bestätigen Sie die Kompatibilität Ihres Gerätemodells und Ihrer RouterOS-Version und fordern Sie beim Richspot-Team eine technische Bewertung Ihres Hotelnetzes an.
