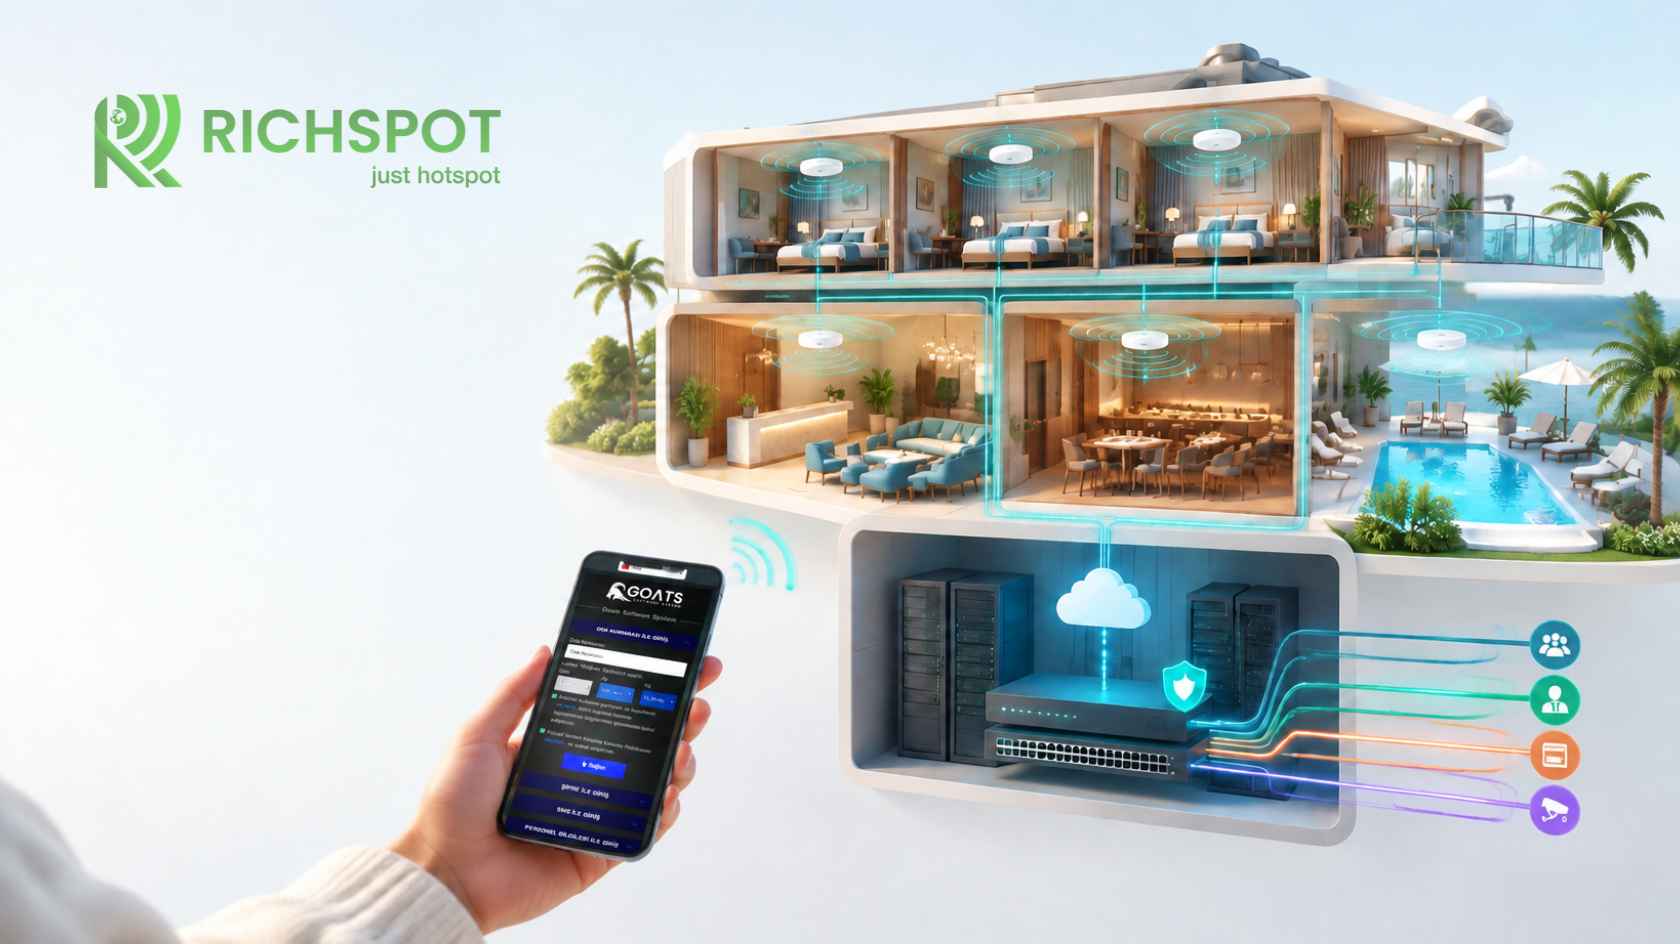
Настройка интернета в отеле на MikroTik: пошаговое руководство по проекту
Коротко: как настроить интернет в отеле на MikroTik?
Настройка интернета в отеле на MikroTik включает расчёт пользовательской ёмкости; выбор подходящих маршрутизаторов, коммутаторов и точек доступа; разделение гостевой сети и сети персонала с помощью VLAN; настройку DHCP, DNS, NAT и межсетевого экрана; включение хотспота в гостевом VLAN; задание профилей скорости; при необходимости — подключение внешней хотспот-программы через RADIUS; и тестирование всей схемы на разных устройствах. Успех зависит не только от выбора маршрутизатора, но и от совместного проектирования ёмкости, покрытия, магистрали, выхода в интернет и бизнес-процессов.
Почему MikroTik?
Устройства MikroTik очень распространены в отелях Турции, поскольку предлагают корпоративные функции — маршрутизацию, VLAN, межсетевой экран, управление полосой пропускания на основе очередей, VPN и хотспот — по доступной цене. RouterOS обеспечивает схожую логику управления на всех устройствах, что позволяет строить масштабируемые решения — от небольшого бутик-отеля до комплекса на сотни номеров. Кроме того, в Турции сравнительно легко найти специалистов с опытом работы с MikroTik.
Вместе с тем гибкость MikroTik несёт риск ошибок конфигурации. Схема с настройками по умолчанию, без документации или с запутанным порядком правил может стать причиной серьёзных проблем в высокий сезон. Поэтому к установке нужно подходить с проектной дисциплиной.
Шаг 1: анализ потребностей и ёмкости
До начала установки нужно ответить на вопросы:
- Сколько в отеле номеров, общих зон и корпусов?
- Сколько устройств будет подключено одновременно в высокий сезон?
- Какова скорость интернет-канала, есть ли резервный канал?
- Какого стандарта существующая кабельная сеть? Доходит ли кабель до номеров и общих зон?
- Какой способ авторизации будет использоваться (номер комнаты, SMS, ваучер)?
- Нужна ли интеграция с системой управления отелем?
- Будут ли другие системы — персонал, POS, камеры, IPTV — использовать ту же инфраструктуру?
Пример расчёта: в городском отеле на 150 номеров при загрузке 90 процентов, 1,8 гостя на номер и 2 устройствах на гостя получается около 490 устройств. С учётом 150 дополнительных устройств в конференц-зале и ресторане проектная цель составляет 650 устройств. Если вечером активны 50 процентов из них, шлюз и интернет-канал нужно рассчитывать примерно на 325 одновременно активных пользователей.
Шаг 2: выбор оборудования
Шлюз (маршрутизатор)
Хотспот, межсетевой экран, NAT и очереди сильно нагружают процессор маршрутизатора. Для небольших бутик-отелей могут подойти модели RouterBOARD начального и среднего уровня, а для объектов с сотнями одновременных пользователей стоит рассмотреть модели с многоядерными процессорами и высокой производительностью обработки пакетов, например серию CCR. При выборе модели смотрите не только на количество портов, но и на процессор, память, уровень лицензии и опубликованные производителем результаты тестов производительности.
Коммутаторы
Нужны управляемые коммутаторы с поддержкой VLAN и PoE. Энергопотребление точек доступа следует сравнить с общим PoE-бюджетом и рассчитать, выдержат ли аплинки от этажных коммутаторов к ядру (желательно оптика или 10G) весь трафик.
Беспроводные точки доступа
Внутри помещений выбирают потолочные модели, снаружи — всепогодные. Точки доступа можно централизованно настраивать через систему управления беспроводной сетью (например, CAPsMAN в RouterOS). Можно использовать и точки доступа других производителей; важно, чтобы гостевой SSID был привязан к правильному VLAN.
Резервирование
Для критически важных объектов рекомендуются второй интернет-канал, ИБП и заранее настроенный запасной маршрутизатор.
Шаг 3: план IP-адресов и VLAN
Пример плана VLAN и IP-адресов для сети отеля:
- VLAN 10 — гости: 10.10.0.0/22 (около 1000 адресов), хотспот включён
- VLAN 20 — персонал: 10.20.0.0/24
- VLAN 30 — POS и PMS: 10.30.0.0/24
- VLAN 40 — камеры: 10.40.0.0/24
- VLAN 50 — IPTV и IoT: 10.50.0.0/24
- VLAN 99 — управление сетью: 10.99.0.0/24
В гостевой сети время аренды DHCP (lease time) должно быть коротким (например, 1 час), чтобы адреса уехавших устройств быстро освобождались. План обязательно нужно задокументировать и сверить с назначением портов коммутаторов на объекте.
Шаг 4: базовая конфигурация (пример для RouterOS v7)
Ниже приведён пример начальной конфигурации гостевого VLAN и хотспота. Имена интерфейсов, блоки адресов и параметры нужно адаптировать под вашу среду. Перед применением на рабочем устройстве сделайте резервную копию конфигурации.
# Bridge и фильтрация VLAN
/interface bridge add name=br-lan vlan-filtering=yes
/interface bridge port add bridge=br-lan interface=ether2
/interface bridge vlan add bridge=br-lan tagged=br-lan,ether2 vlan-ids=10,20,99

# VLAN-интерфейсы
/interface vlan add interface=br-lan name=vlan10-guest vlan-id=10
/interface vlan add interface=br-lan name=vlan20-staff vlan-id=20

# Адресация и DHCP гостевой сети
/ip address add address=10.10.0.1/22 interface=vlan10-guest
/ip pool add name=pool-guest ranges=10.10.0.10-10.10.3.250
/ip dhcp-server add name=dhcp-guest interface=vlan10-guest address-pool=pool-guest lease-time=1h
/ip dhcp-server network add address=10.10.0.0/22 gateway=10.10.0.1 dns-server=10.10.0.1

# Синхронизация времени (критично для журналирования)
/system ntp client set enabled=yes
/system ntp client servers add address=pool.ntp.org
Шаг 5: хотспот и профили пользователей
# Профиль сервера хотспота и хотспот
/ip hotspot profile add name=hsprof-guest hotspot-address=10.10.0.1 dns-name=wifi.hotel.local login-by=http-chap use-radius=yes
/ip hotspot add name=hs-guest interface=vlan10-guest address-pool=pool-guest profile=hsprof-guest

# Профили пользователей (примерные значения скорости и времени)
/ip hotspot user profile add name=standard rate-limit=5M/5M shared-users=3 idle-timeout=30m
/ip hotspot user profile add name=premium rate-limit=20M/20M shared-users=4 idle-timeout=30m

# RADIUS для внешней хотспот-программы (адрес и секрет — примеры)
/radius add service=hotspot address=203.0.113.10 secret=NadezhnyySekret
Если используется внешний captive portal или SMS-сервис, соответствующие домены нужно добавить в walled garden:
/ip hotspot walled-garden add dst-host=portal.example-hotspot.comКак определить профили скорости?
Значения скорости в профилях пользователей нужно определять по ёмкости канала и реальным данным об использовании, а не наугад. Практичный способ для начала: около 80 процентов общей ёмкости канала выделяется гостевому трафику, это значение делится на ожидаемое число одновременно активных пользователей в час пик, и результат считается целевой гарантированной скоростью на пользователя. Например, если из канала 500 Мбит/с гостям выделено 400 Мбит/с и ожидается 200 одновременно активных пользователей, в среднем на пользователя приходится 2 Мбит/с. Поскольку не все пользуются полной скоростью одновременно, верхний предел (rate-limit) можно установить в несколько раз выше, например 5–8 Мбит/с.
В RouterOS значение rate-limit, заданное в профиле пользователя хотспота, создаёт для каждой сессии динамическую простую очередь (simple queue). На объектах с большим числом пользователей нужно помнить, что количество очередей увеличивает нагрузку на процессор; при необходимости выбирайте более мощное оборудование или оптимизируйте структуру очередей. Премиум-пакеты скорости можно предлагать деловым гостям и гостям люксов через отдельные профили.
Примеры архитектуры в зависимости от масштаба
Бутик-отель (15–40 номеров)
Часто достаточно одного маршрутизатора MikroTik среднего уровня, одного-двух PoE-коммутаторов и 6–12 точек доступа. Типичная схема: три VLAN для гостей, персонала и управления; один интернет-канал с мобильным резервом; вход по номеру комнаты или в один клик через внешнюю хотспот-программу.
Городской отель (80–200 номеров)
Нужны маршрутизатор с высокой производительностью обработки пакетов, PoE-коммутаторы на этажах и оптическая магистраль. Отделяются VLAN гостей, персонала, POS, камер, IPTV и управления. Настраивается резервирование между интернет-каналами двух разных провайдеров. Для конференц-залов планируется отдельная ёмкость.
Курорт и туристический комплекс (более 200 номеров)
В ядре используются мощный и желательно резервированный маршрутизатор, оптика между корпусами, уличные точки доступа и централизованное управление беспроводной сетью. Группы пользователей (проживающие гости, гости одного дня, участники конференций, персонал) управляются отдельными политиками. Централизованный мониторинг и отчётность становятся обязательными.
Шаг 6: безопасность и изоляция VLAN
Трафик из гостевого VLAN в другие внутренние сети нужно блокировать. Пример правила:
/ip firewall filter add chain=forward in-interface=vlan10-guest out-interface=!ether1-wan action=drop comment="Guests internet only"Дополнительно:
- Удалите стандартного пользователя «admin» и создайте отдельную учётную запись для каждого администратора.
- В разделе /ip service отключите неиспользуемые службы (telnet, ftp, www); разрешите доступ через WinBox и SSH только из VLAN управления.
- Если используется API, разрешите доступ только с адреса хотспот-программы.
- Включите изоляцию клиентов для гостевого SSID на точках доступа.
Шаг 7: тестирование
До запуска нужно провести следующие проверки:
- Подключение и автоматическое открытие портала на устройствах Android, iOS, Windows и macOS
- Успешные и неудачные сценарии входа для каждого способа авторизации
- Доступ в интернет после входа и корректное применение профиля скорости
- Работа тайм-аутов сессии и бездействия
- Подтверждение, что доступ из гостевой сети к сетям персонала, POS и управления заблокирован
- Проверка роуминга между точками доступа
- Переключение на резервный канал при отключении интернета
- Проверка того, что журналы создаются с правильным временем
Шаг 8: запуск и документация
- Планируйте переключение на период низкой загрузки и ночное время.
- Держите наготове резервную копию прежней конфигурации и план отката.
- Проинформируйте сотрудников ресепшена о новом порядке подключения.
- Создайте сетевой документ с планом IP-адресов, списком VLAN, назначением портов коммутаторов, профилями пользователей и учётными записями администраторов.
- В первые недели внимательно следите за отчётами в панели управления и жалобами пользователей.
Обслуживание и устойчивость
- Регулярно обновляйте RouterOS и ПО устройств до актуальной стабильной версии; перед обновлением делайте резервные копии командами /system backup save и /export file=.
- Ежемесячно анализируйте динамику загрузки процессора, памяти и числа активных пользователей.
- Перед сезоном заново оценивайте ёмкость и состояние оборудования.
- Фиксируйте изменения конфигурации с датой и описанием.
Распространённые ошибки
- !Выбор маршрутизатора только по цене без расчёта числа пользователей.
- !Работа всех устройств в одной плоской сети (без VLAN).
- !Добавление правил межсетевого экрана, конфликтующих с динамическими правилами хотспота.
- !Невключённый NTP и журналы с неверным временем.
- !Оставленные открытыми стандартная учётная запись администратора и службы.
- !Отсутствие документации, из-за чего после ухода установщика схему невозможно понять.
Часто задаваемые вопросы
Какую модель MikroTik выбрать?
Правильная модель зависит от числа одновременно активных пользователей, скорости интернет-канала, сложности правил и потребности в резервировании. После расчёта ёмкости оцените результаты тестов производительности производителя вместе с рекомендациями поставщика хотспот-программы.
Есть ли различия между RouterOS v6 и v7 в части хотспота?
Базовая логика хотспота в обеих версиях похожа, но изменились некоторые структуры меню, пакет управления беспроводной сетью и синтаксис ряда настроек, например NTP. Для новых установок рекомендуется актуальная стабильная версия v7. Если планируется внешняя хотспот-программа, поддерживаемую ею версию нужно обязательно подтвердить.
Можно ли использовать существующие точки доступа?
Как правило, да, если точки доступа поддерживают тегирование VLAN (802.1Q) и могут привязать гостевой SSID к нужному VLAN. Старые устройства с низкой ёмкостью могут вызывать проблемы с производительностью в загруженных зонах.
Сколько времени занимает установка?
Для небольшого бутик-отеля может хватить нескольких дней. На крупных объектах с учётом обследования, прокладки кабелей, настройки, тестирования и пилотного этапа это может занять несколько недель.
Может ли установку выполнить собственный персонал отеля?
Технический сотрудник с базовыми знаниями MikroTik справится с небольшими установками. Однако в схемах с множеством VLAN, резервированием и сотнями пользователей работа с опытным сетевым специалистом или технической командой поставщика хотспота заметно снижает риски ошибок конфигурации, уязвимостей и сбоев в разгар сезона. После установки важно также провести для персонала отеля базовое обучение по эксплуатации.
Управлять хотспотом на MikroTik или во внешней программе?
MikroTik силён в обеспечении сетевого доступа. Для корпоративного дизайна портала, нескольких способов авторизации, интеграции с PMS, централизованной отчётности и управления журналами более устойчивую схему даёт совместная работа с внешней хотспот-программой.
Следующий шаг с Richspot
Richspot Hotspot разработан для управления гостевым доступом на инфраструктуре MikroTik и использует API-структуру, оптимизированную специально для MikroTik RouterOS. После установки пользователи, полоса пропускания, активные сессии, ваучер-коды, журналы SMS и логи отслеживаются из единой панели управления.
Подтвердите совместимость модели устройства и версии RouterOS и запросите у команды Richspot техническую оценку сети вашего отеля.
