Безопасность Wi-Fi в отеле: полное руководство по защите гостевой сети и систем отеля
Коротко: что такое безопасность Wi-Fi в отеле?
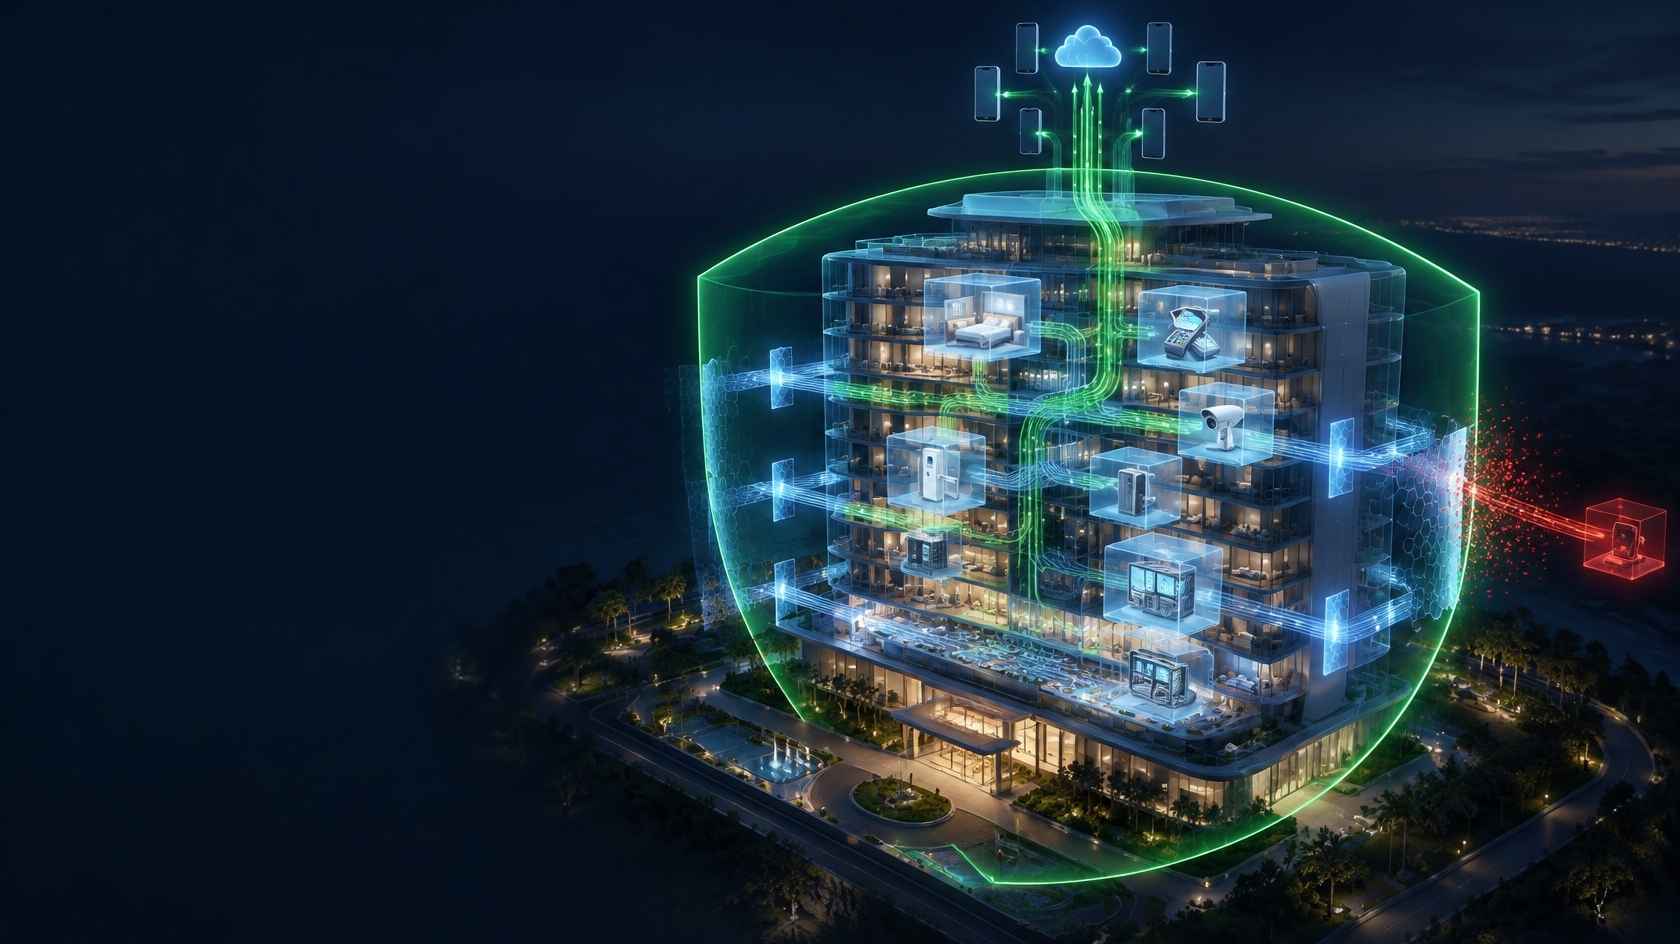
Безопасность Wi-Fi в отеле — комплексный подход, который включает отделение беспроводной сети для гостей от критически важных систем отеля (бронирование, бухгалтерия, POS, камеры, автоматизация здания), защиту гостевых устройств друг от друга, закрытие сетевого оборудования от несанкционированного доступа, а также выявление возможных инцидентов безопасности и быстрое реагирование на них. Надёжный пароль Wi-Fi — лишь малая часть этого подхода; реальную защиту обеспечивают архитектура сети, контроль доступа, актуальное оборудование, мониторинг и правильные процедуры.
Почему отели — привлекательная цель для злоумышленников?
У отелей особый профиль рисков с точки зрения кибербезопасности. Каждый день к сети подключаются сотни разных людей и устройств, уровень защищённости которых отель не контролирует. При этом в системах отеля хранятся ценные данные: сведения о личности гостей, контактные данные, операции по банковским картам и история проживания. Текучесть кадров сезонно высока, а техническая команда обычно небольшая и одновременно занимается множеством задач.
Типичные риски в сетях отелей:
- Горизонтальное перемещение (lateral movement): проникновение из гостевой сети во внутренние системы отеля.
- Атаки между гостями: устройство в той же сети сканирует устройства других гостей или пытается перехватить их трафик.
- Поддельные точки доступа (evil twin): обман гостей с помощью сети, имитирующей название сети отеля.
- Пароли по умолчанию: неизменённые заводские пароли на маршрутизаторах, коммутаторах, точках доступа и видеорегистраторах.
- Устаревшее ПО: прошивки устройств с известными неустранёнными уязвимостями.
- Распространение вредоносного ПО: заражение сети с инфицированного устройства гостя или сотрудника.
- Физический доступ: открытые сетевые розетки в лобби или коридорах, незапертые шкафы.
- Социальная инженерия: люди, выдающие себя за техподдержку, чтобы получить у персонала информацию или доступ.
Многоуровневый подход к безопасности
Безопасность Wi-Fi в отеле невозможно обеспечить одной мерой. Каждый уровень дополняет предыдущий: даже если один будет преодолён, остальные ограничат ущерб.
1. Сегментация сети — важнейшая мера
Гостевые устройства ни в коем случае не должны находиться в одной зоне доверия с системами отеля. Для этого сеть с помощью VLAN делится на логические сегменты:
- Гостевая сеть
- Сеть персонала
- Система управления отелем и серверы
- POS и платёжные системы
- Камеры и системы безопасности
- Автоматизация здания, дверные замки и IoT-устройства
- Сеть управления сетевым оборудованием
Между всеми VLAN задаются правила межсетевого экрана. Гостевая сеть должна иметь выход только в интернет и не иметь доступа ни к одной другой сети. Сеть персонала должна обращаться только к нужным для работы серверам, а сеть POS — оставаться изолированной, с минимальными соединениями, необходимыми платёжной инфраструктуре. Применяется принцип «по умолчанию запрещено, открыто только необходимое».
2. Изоляция клиентов
В гостевой сети устройства, подключённые к одной точке доступа или находящиеся в одном VLAN, не должны напрямую взаимодействовать друг с другом. Эта функция (client isolation / AP isolation) не позволяет гостю сканировать устройства других гостей, обращаться к их общим папкам или пытаться перехватывать сетевой трафик.
3. Настройки безопасности беспроводной сети
- В сети персонала следует использовать методы с персональными учётными данными, например WPA2-Enterprise или WPA3-Enterprise. Тогда доступ уволившегося сотрудника можно отключить индивидуально.
- В гостевой сети обычно применяется открытая сеть с captive portal. При поддержке оборудованием можно рассмотреть OWE (Enhanced Open), которая шифрует беспроводной трафик даже в открытых сетях.
- Устаревшие и небезопасные методы шифрования (WEP, TKIP) нужно отключить.
- SSID сетей управления и персонала следует называть так, чтобы гости не могли их легко угадать.
4. Меры против поддельных точек доступа
Злоумышленник может транслировать сеть с тем же названием, что и у отеля, и заманивать гостей подключаться к его устройству. Чтобы снизить этот риск:
- используйте функции беспроводной инфраструктуры для обнаружения посторонних и неавторизованных точек доступа (rogue AP detection);
- предоставляйте captive portal по HTTPS с действительным сертификатом, чтобы гость мог убедиться, что находится на правильном портале;
- чётко указывайте официальное название сети отеля на портале и в информации в номере.
5. Защита сетевого оборудования
- На всех устройствах нужно сменить или удалить стандартные имена пользователей и пароли.
- Интерфейсы управления (WinBox, SSH, веб-панель) должны быть доступны только из сети управления и закрыты для интернета и гостевой сети.
- Неиспользуемые службы (telnet, FTP, старые API) нужно отключить.
- ПО устройств (прошивки, RouterOS и т. п.) следует регулярно обновлять, предварительно делая резервную копию.
- Неиспользуемые порты коммутаторов нужно отключить или назначить в гостевой VLAN.
6. Защита административного доступа
- Для каждого администратора нужна отдельная учётная запись; общий аккаунт «admin» использовать нельзя.
- Следует применять сложные пароли и, где возможно, многофакторную аутентификацию (MFA).
- Нужно разграничение прав по ролям: например, ресепшен видит гостевые сессии, но не может менять конфигурацию сети.
- Удалённый доступ следует предоставлять только через VPN.
- Доступ уволившихся сотрудников и внешних подрядчиков нужно отключать немедленно.
7. Мониторинг, журналирование и оповещения
Реагировать на инциденты можно только тогда, когда они видны:
- Журналы сетевых устройств и хотспот-системы нужно собирать централизованно и хранить с точным временем.
- Следует отслеживать необычные всплески трафика, большое число неудачных попыток входа и действия под административными учётными записями.
- Для критических событий нужно настроить оповещения по электронной почте или сообщениям.
- Журналы доступа нужно хранить защищённо и неизменно для последующих расследований.
8. Физическая безопасность
- Серверные и сетевые шкафы должны быть заперты, а доступ к ним — фиксироваться.
- Неиспользуемые сетевые розетки в лобби, конференц-залах и коридорах нужно отключить.
- Точки доступа и камеры следует монтировать так, чтобы их нельзя было легко снять.
9. Осведомлённость персонала
Технические меры могут быть сведены на нет человеческой ошибкой. Персонал нужно регулярно информировать о том, что:
- нельзя сообщать пароли или предоставлять доступ людям, представляющимся техподдержкой;
- нельзя подключать неизвестные USB-накопители к компьютерам отеля;
- нельзя переходить по ссылкам из подозрительных писем;
- при жалобах гостей на Wi-Fi нужно действовать по установленной процедуре.
10. План реагирования на инциденты
Порядок действий при инциденте безопасности нужно определить заранее:
- Кто обнаруживает инцидент и кому сообщает.
- Как изолируется затронутое устройство или сегмент сети.
- Как сохраняются журналы и готовятся к расследованию.
- При необходимости — порядок уведомления органов власти и, в соответствии с KVKK, турецкого Совета по защите персональных данных.
- Как системы безопасно возвращаются в работу и как применяются выводы из инцидента.
С чего начать? Дорожная карта по приоритетам
Не каждый отель может внедрить все меры одновременно. Для объектов с ограниченными ресурсами практичным стартом станет следующий порядок:
- Первая неделя: смените пароли по умолчанию на всём сетевом оборудовании, закройте интерфейсы управления от интернета и сделайте резервные копии текущих конфигураций.
- Первый месяц: выделите гостевую сеть в отдельный VLAN, заблокируйте межсетевым экраном доступ из гостевой сети к внутренним системам и включите изоляцию клиентов. Перейдите от общего пароля к доступу через captive portal.
- Первые три месяца: обновите ПО устройств, персонализируйте и разграничьте административные учётные записи, переведите удалённый доступ на VPN и начните централизованный сбор журналов.
- Первые шесть месяцев: вынесите сети POS и камер в отдельные VLAN, внедрите обнаружение поддельных точек доступа и оповещения, проведите обучение персонала.
- Постоянно: оформите план реагирования на инциденты письменно, не реже раза в год проводите оценку безопасности и пересматривайте чек-лист перед каждым сезоном.
Такой порядок выводит вперёд шаги, дающие наибольшее снижение рисков при наименьших затратах. Особенно первые два шага — это базовые меры, способные предотвратить значительную часть инцидентов в сетях отелей.
Особое внимание к POS и платёжным системам
POS-терминалы и платёжная инфраструктура, где проводятся операции по банковским картам, — самые чувствительные компоненты сети отеля. Эти устройства должны быть строго изолированы от гостевой сети и иметь доступ только к адресам, которые требует платёжный провайдер. Предприятия, обрабатывающие данные карт, должны учитывать требования безопасности своих платёжных провайдеров и платёжных систем (например, PCI DSS). Проекты гостевого Wi-Fi нужно проектировать так, чтобы они не противоречили этим требованиям.
Советы по безопасности для гостей
Отель может способствовать и безопасности своих гостей. На портале или в информации в номере можно разместить короткие советы:
- Подключайтесь только к официальной сети отеля.
- При конфиденциальных операциях, например банковских, убедитесь, что используется HTTPS.
- Отключите общий доступ к файлам на своём устройстве.
- Своевременно обновляйте операционную систему и приложения.
Чек-лист безопасности Wi-Fi в отеле
- ✓Разделены ли сети гостей, персонала, POS, камер, IoT и управления по отдельным VLAN?
- ✓Имеет ли гостевая сеть выход только в интернет?
- ✓Включена ли изоляция клиентов?
- ✓Используется ли в сети персонала авторизация по персональным учётным данным?
- ✓Сменены ли пароли по умолчанию на всём сетевом оборудовании?
- ✓Доступны ли интерфейсы управления только из сети управления?
- ✓Актуально ли ПО устройств и создаются ли резервные копии конфигураций?
- ✓Есть ли у административных учётных записей MFA и ролевое разграничение прав?
- ✓Ведутся ли журналы централизованно и с точным временем?
- ✓Ведётся ли обнаружение поддельных точек доступа?
- ✓Заперты ли серверные и шкафы?
- ✓Есть ли план реагирования на инциденты с назначенными ответственными?
Распространённые ошибки
- !Работа гостевого Wi-Fi и офисной сети отеля на одном модеме без разделения.
- !Интерфейс управления видеорегистратором, открытый в интернет.
- !Постоянный и неограниченный удалённый доступ для подрядчика техподдержки.
- !Пароль Wi-Fi для персонала, не менявшийся годами.
- !Полное отсутствие мониторинга для выявления инцидентов.
Часто задаваемые вопросы
Небезопасен ли гостевой Wi-Fi без пароля?
Открытая гостевая сеть — распространённый и признанный подход, если она используется вместе с контролируемым доступом через captive portal, изоляцией клиентов и сегментацией сети. Общий пароль сам по себе не даёт серьёзного уровня защиты, ведь его знают все.
Достаточно ли одного VLAN?
Нет. VLAN разделяет сети логически, но трафик между ними нужно контролировать правилами межсетевого экрана. Неправильно настроенный маршрутизатор может пропускать трафик между VLAN.
Делает ли хотспот-система сеть отеля безопасной?
Хотспот-система контролирует гостевой доступ, идентифицирует пользователей, управляет сессиями и ведёт журналы доступа. Это важный элемент безопасной архитектуры, но его нужно применять вместе с сегментацией, защитой устройств и процедурами.
Как часто нужно проверять безопасность?
Обновления устройств и анализ журналов — регулярно (например, ежемесячно), комплексную оценку безопасности — не реже раза в год и после крупных изменений инфраструктуры. Туристическим объектам также рекомендуется проверка перед сезоном.
Как обезопасить удалённый доступ нашего подрядчика техподдержки?
Вместо постоянного и неограниченного доступа для внешнего подрядчика используйте модель, при которой доступ открывается только при необходимости, через персональные учётные записи и VPN. Обеспечьте журналирование всех выполняемых действий, а по окончании договора смените все права доступа и общие пароли.
Нужно ли небольшому бутик-отелю внедрять все эти меры?
Даже в небольшом масштабе базовые принципы те же: отделить гостевую сеть, сменить пароли по умолчанию, обновлять оборудование и защищать административный доступ. Эти меры можно недорого внедрить и на небольших объектах.
Следующий шаг с Richspot
Благодаря способам авторизации, обеспечивающим безопасный вход пользователей, управлению сессиями и полосой пропускания для каждого пользователя, отслеживанию активных сессий из панели управления и автоматическому журналированию в рамках Закона № 5651 Richspot Hotspot можно рассматривать как элемент безопасной архитектуры гостевого доступа. Используя продукт вместе с правильной сегментацией сети, защитой устройств и внутренними процедурами, вы сделаете гостевую сеть отеля одновременно удобной и безопасной.
